Szpiedzy z Doliny Krzemowej
Kochanka podejrzewana o współpracę z wywiadem, podsłuch ukryty w sali konferencyjnej, małżeństwo fotografujące tajne pliki oraz inżynierka z biletem w jedną stronę do Chin. Historie szpiegostwa w branży IT przypominają gotowe scenariusze thrillerów. Różnica polega na tym, że wydarzyły się naprawdę, a ich stawką była technologia warta miliardy dolarów.
Romans wart miliardy dolarów
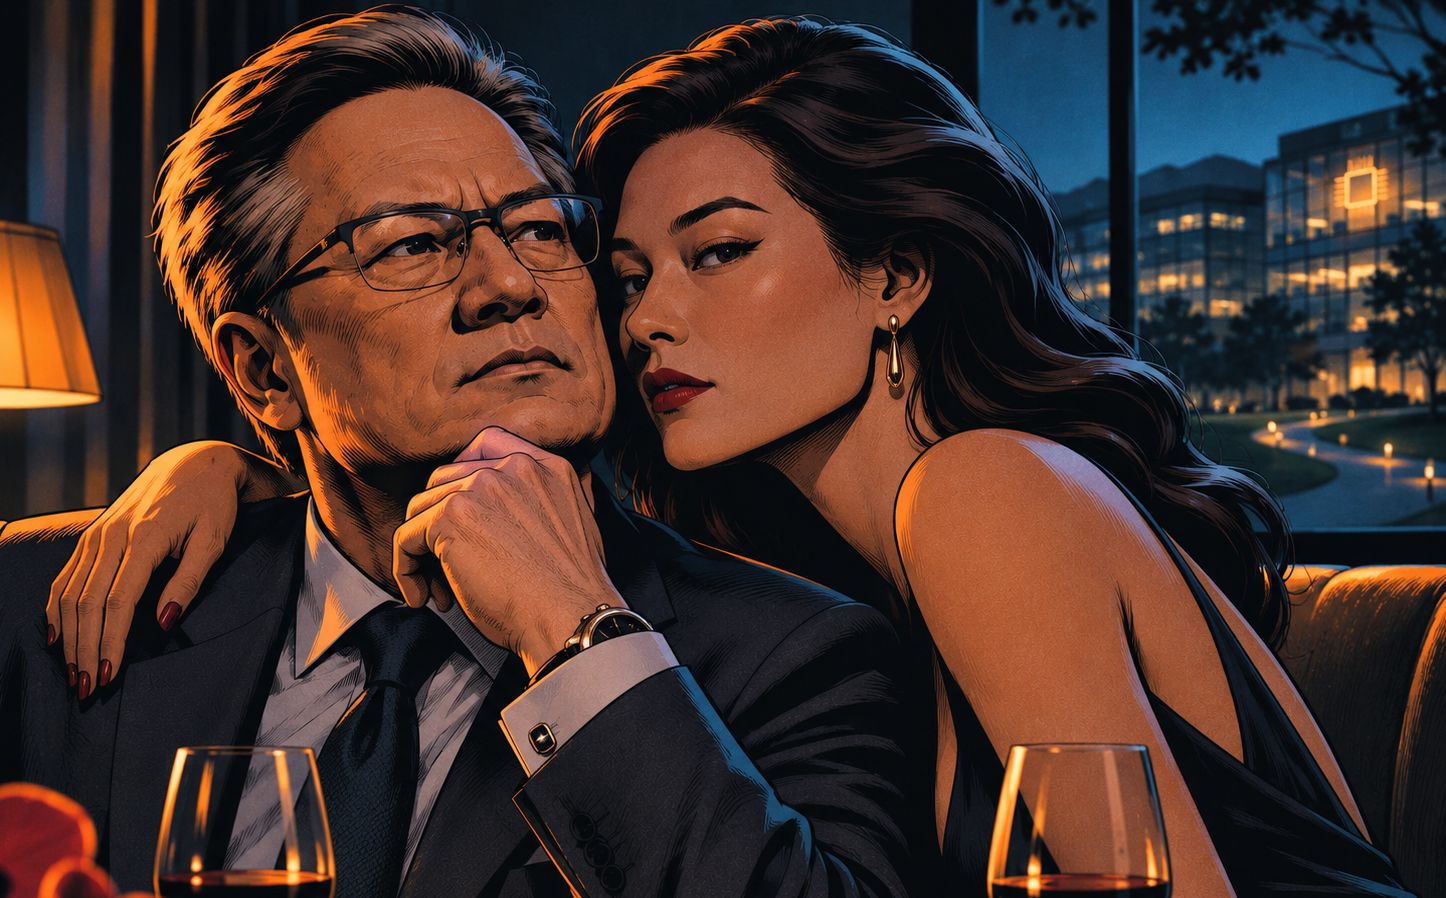
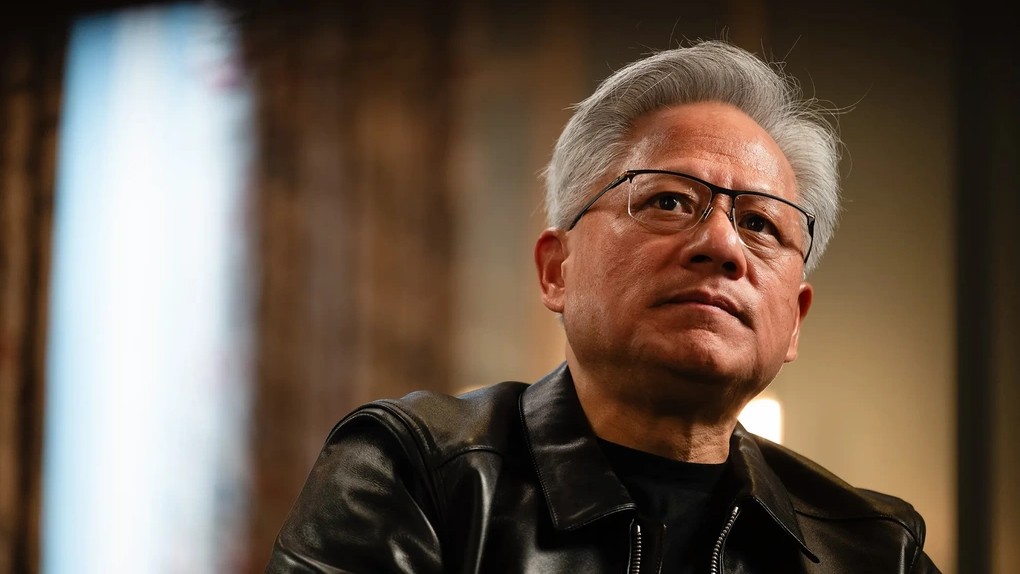
Jeszcze na początku listopada 2026 roku Jensen Huang był jednym z najpotężniejszych ludzi światowego przemysłu technologicznego. Kierowana przez niego od 33 lat NVIDIA zdominowała rynek akceleratorów sztucznej inteligencji, a kolejne generacje jej procesorów decydowały o możliwościach największych centrów danych. Zaledwie kilka dni później koncern miał już nowego, tymczasowego prezesa, a jego współzałożyciel znalazł się w centrum skandalu łączącego niewierność małżeńską, podejrzenia o działalność chińskiego wywiadu i wielomiliardowy handel układami scalonymi.
Historia zaczęła się znacznie wcześniej. Alice Huang, chińska bizneswoman znana także jako Huang Le, od lat działała w świecie finansów i inwestycji. W 2023 roku została większościową właścicielką singapurskiej firmy Megaspeed International, zajmującej się infrastrukturą obliczeniową. Spółka znalazła się wśród partnerów NVIDIA, a oboje Huangowie – niespokrewnieni ze sobą mimo identycznego nazwiska – pojawiali się na wspólnych wydarzeniach biznesowych. Agencja Reuters znalazła fotografie przedstawiające ich razem, wykonane już w grudniu 2023 roku.
Z czasem kontakty zawodowe przerodziły się w relację intymną. Kiedy amerykańskie media zaczęły interesować się znajomością szefa NVIDIA z chińską inwestorką, sprawa nabrała wymiaru wykraczającego poza życie prywatne menedżera. Megaspeed znalazło się bowiem w kręgu zainteresowania amerykańskich organów badających, czy zaawansowane procesory AI nie trafiały za pośrednictwem tej firmy do odbiorców w Chinach z naruszeniem ograniczeń eksportowych. Nie stwierdzono publicznie, że spółka złamała przepisy, lecz samo postępowanie było wystarczająco poważne, by zaalarmować Waszyngton.
W październiku 2026 roku Huang zapewniał niektórych członków kierownictwa NVIDII, że jego relacje z Alice Huang i Megaspeed miały czysto biznesowy charakter. Według korespondencji opisanej później przez Reutersa podobne wyjaśnienia otrzymali między innymi Tim Teter, główny prawnik koncernu, oraz Alison Wagonfeld, dyrektor marketingu. Agencja ustaliła również, że Huang rozważał kroki prawne przeciwko dziennikowi „The New York Times” po wcześniejszych publikacjach o jego spotkaniach z bizneswoman. Do złożenia pozwu jednak nie doszło.
Tymczasem amerykańskie służby badały znacznie poważniejsze tropy. Według ustaleń „The New York Times” Alice Huang mogła zostać zwerbowana przez chińskie Ministerstwo Bezpieczeństwa Państwowego, znane jako MSS. Jej bliska relacja z szefem NVIDII miała potencjalnie umożliwiać pozyskiwanie poufnej wiedzy na temat spółki oraz rynku zaawansowanych procesorów. Chińskie władze zaprzeczyły oskarżeniom, a dziennikarze nie zdołali niezależnie potwierdzić, że kobieta działała na rzecz wywiadu. Nie przedstawiono również publicznych dowodów wskazujących, że otrzymała od Huanga firmowe tajemnice.
8 listopada NVIDIA ogłosiła wszczęcie niezależnego dochodzenia dotyczącego podejrzenia zagranicznej operacji wywiadowczej wymierzonej w jej lidera. Huang tego samego dnia przeprosił za niewierność małżeńską. Cztery dni później ustąpił ze stanowiska prezesa, dyrektora generalnego i członka rady dyrektorów. Jego obowiązki przejęła Colette Kress, dotychczasowa dyrektor finansowa koncernu.
Śledczy nie potwierdzili dotychczas, czy Alice Huang rzeczywiście prowadziła operację wywiadowczą. Rada NVIDIA podkreśliła, że nie ma podstaw, by uważać, iż tajemnice handlowe lub bezpieczeństwo narodowe zostały naruszone. Z perspektywy służb zainteresowanie taką znajomością nie jest jednak trudne do zrozumienia. Jensen Huang dysponował wiedzą o planach rozwoju procesorów, największych klientach, możliwościach produkcyjnych TSMC oraz negocjacjach dotyczących dostaw sprzętu na rynki objęte ograniczeniami eksportowymi.
Taka wiedza nie musi przyjmować postaci pliku zawierającego projekt nowego GPU. Czasami znacznie więcej warta jest wzmianka o planowanej premierze, problemach z produkcją albo kierunku rozmów z amerykańską administracją. Gdy w grę wchodzi gigant odgrywający kluczową rolę w rozwoju sztucznej inteligencji, nawet pozornie zwyczajna rozmowa przy kolacji może dotyczyć spraw o strategicznym znaczeniu.
Afera wciąż pozostawia więcej pytań niż odpowiedzi. Faktem pozostaje jednak, że jedna z najważniejszych karier w historii Doliny Krzemowej dobiegła końca w atmosferze nierozstrzygniętych podejrzeń wywiadowczych. W innych firmach zagrożenie nie było już tak trudne do zauważenia.
„Szpieg” za za ekranem
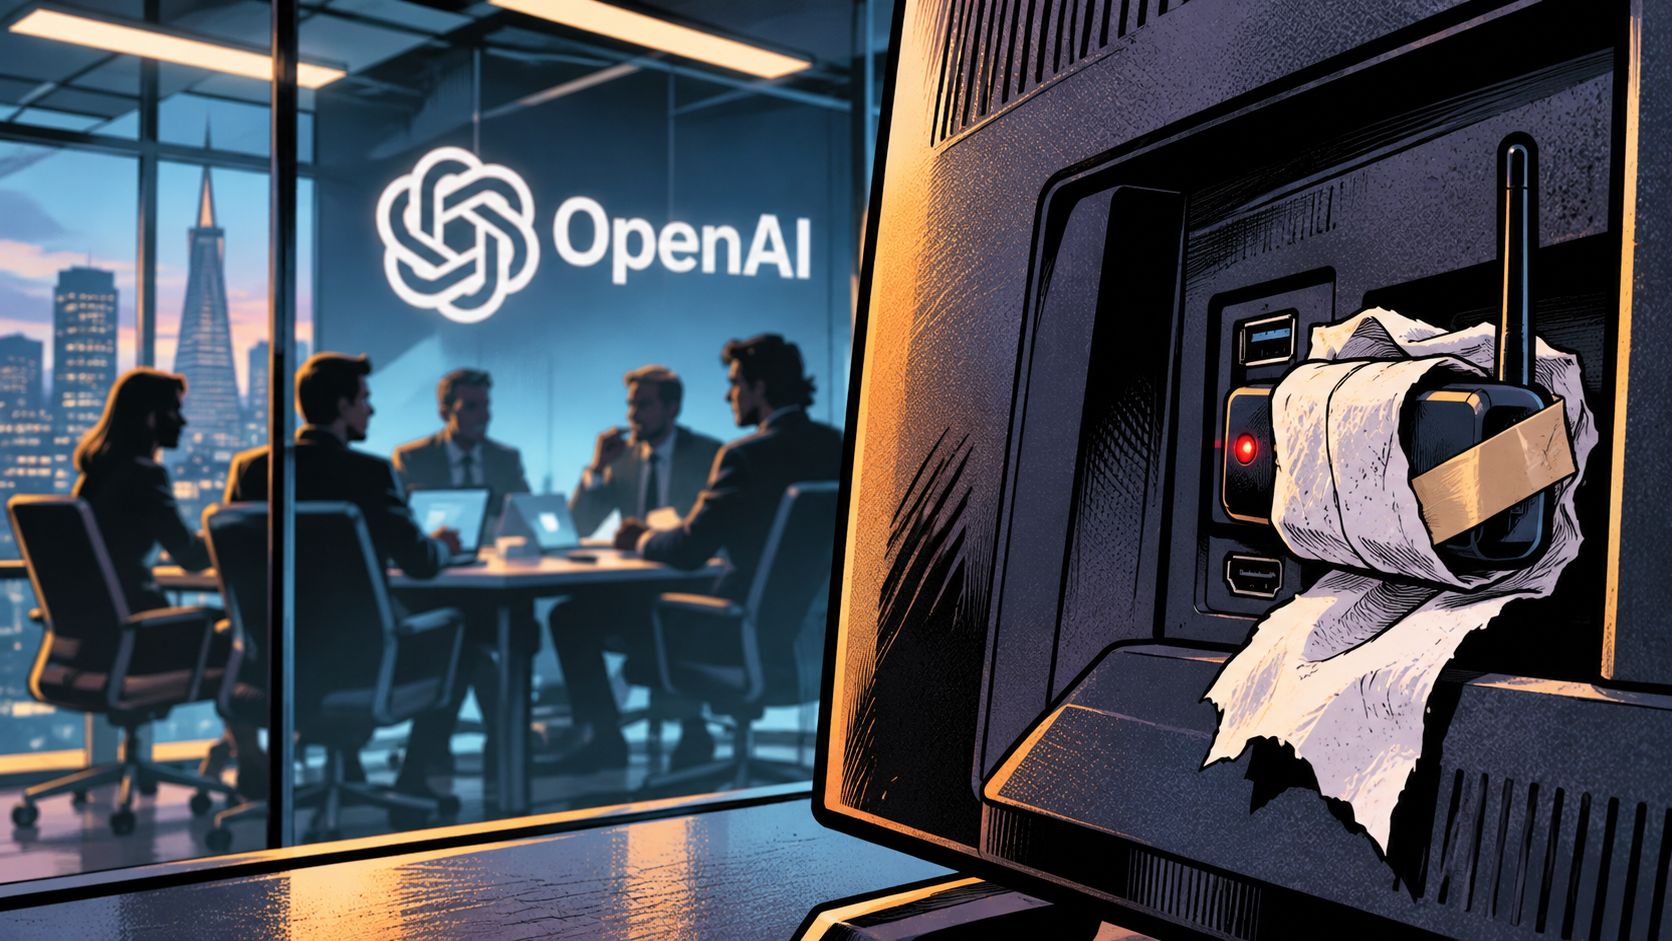
30 września 2026 roku w jednej z sal konferencyjnych OpenAI w San Francisco znaleziono niewielkie urządzenie elektroniczne. Było podłączone do portu USB z tyłu ekranu i owinięte papierem toaletowym, który miał utrudniać jego zauważenie. Rejestrator mógł nagrywać rozmowy prowadzone w pomieszczeniu, w którym spotykali się przedstawiciele ścisłego kierownictwa spółki.
Sprzęt wyposażono w mechanizm szyfrowania zapisanych danych i według ustaleń śledczych zainstalowano go prawdopodobnie dwa dni wcześniej, 28 września. Sala służyła do omawiania poufnych zagadnień dotyczących badań nad sztuczną inteligencją, planów rozwoju produktów, relacji handlowych i strategicznych decyzji firmy. Ktoś, komu udałoby się zdobyć nagrania z takich spotkań, uzyskałby dostęp do wiedzy zastrzeżonej nawet dla większości pracowników OpenAI.
Analiza monitoringu skierowała uwagę śledczych na Abdulrahmana Alfozana, 35-letniego inżyniera zatrudnionego w firmie od lipca 2025 roku. Według prokuratury pojawiał się on w pobliżu pomieszczenia, do którego nie miał uprawnień, a wcześniej korzystał z wewnętrznych narzędzi informatycznych, by sprawdzać lokalizację sal konferencyjnych, kalendarze oraz harmonogram spotkań kierownictwa. Na koncie chatbota powiązanym z jego żoną (które dzieliło identyfikatory z kontem podejrzanego) odnaleziono również zapytania dotyczące budowy, konfiguracji, ukrywania oraz zdalnej obsługi urządzeń nagrywających. Nie ustalono jednak, by małżonka uczestniczyła w domniemanym przestępstwie.
5 października kamery zarejestrowały, jak Alfozan ponownie wchodzi do sali i sprawdza przestrzeń za ekranem. Tego samego dnia pracownicy ochrony znaleźli w pozostawionej przez niego torbie kolejny rejestrator, podobny do wcześniej odkrytego sprzętu. Cztery dni później inżynier został zatrzymany, a 13 października amerykański Departament Sprawiedliwości ujawnił szczegóły aktu oskarżenia.
Wciąż pozostaje zagadką, czy którekolwiek z urządzeń zarejestrowało poufne narady. Nie przedstawiono również dowodów na to, że Alfozan działał na zlecenie obcych służb albo przekazał konkurencji szczegóły dotyczące modeli AI. Postępowanie karne trwa, a oskarżonemu przysługuje domniemanie niewinności.
OpenAI rozwija technologie, których zabezpieczenie wymaga ogromnych nakładów finansowych. Tymczasem próba pozyskania jego tajemnic sprowadziła się do szyfrowanego dyktafonu i fizycznego dostępu do pokoju biurowego. Nie trzeba przełamywać zabezpieczeń modelu językowego, aby dowiedzieć się, nad czym pracują jego twórcy. Wystarczy podsłuchać ludzi, którzy o tym rozmawiają.
Sekrety zapisane w notatniku
Linwei Ding miał dostęp do zasobów, o które konkurenci Google mogliby zabiegać przez lata. Pracował przy systemach sztucznej inteligencji i znał szczegóły infrastruktury obliczeniowej rozwijanej przez amerykańskiego giganta. W maju 2022 roku zaczął kopiować poufne pliki na własne konto w chmurze, robił to jednak w sposób pozwalający przez długi czas unikać wykrycia.
Nie pobierał po prostu oryginalnych plików i nie przesyłał ich na prywatny dysk, bo taką operację systemy bezpieczeństwa Google mogłyby natychmiast wychwycić. Ding najpierw wykonywał zrzuty ekranu, następnie wklejał je do aplikacji Apple Notes na służbowym MacBooku, eksportował notatki do formatu PDF i dopiero wtedy przesyłał materiały na swoje konto Google Cloud. Zmieniał więc postać plików, nie tracąc zapisanych w nich danych. Mechanizmy ochrony przed wyciekiem miały znacznie większy problem z rozpoznaniem tak spreparowanych dokumentów.
Między majem 2022 a kwietniem 2023 roku wyprowadził w ten sposób ponad dwa tysiące stron materiałów dotyczących AI. Wśród nich znalazły się szczegóły architektury procesorów TPU, systemów wykorzystujących układy GPU, oprogramowania sterującego pracą wielkich klastrów obliczeniowych oraz rozwiązań sieciowych stosowanych w centrach danych Google.
Dla konkurencji był to zbiór danych o znacznie większej wartości niż specyfikacja pojedynczego procesora. Trenowanie zaawansowanych modeli AI wymaga współpracy tysięcy akceleratorów, a wydajność takiego środowiska zależy od sprawności komunikacji między układami, dystrybucji obciążenia i odpowiedniego zarządzania zadaniami. Ding przejmował know-how pokazujące, jak Google rozwiązywało problemy, na których pokonanie inni musieliby poświęcić lata badań.
W tym samym czasie inżynier prowadził rozmowy z chińskimi firmami technologicznymi i przygotowywał uruchomienie własnej spółki budującej superkomputery AI. W styczniu 2026 roku federalna ława przysięgłych uznała go za winnego kradzieży tajemnic handlowych oraz szpiegostwa gospodarczego. Sprawę przedstawiano jako podręcznikowy przykład wykradania amerykańskiej technologii na korzyść Pekinu.
Siedem miesięcy później nastąpił nieoczekiwany zwrot. Sędzia uchylił część werdyktu dotyczącą szpiegostwa gospodarczego, uznając, że prokuratura nie udowodniła zamiaru działania na rzecz chińskiego rządu. Kradzież firmowych tajemnic pozostała jednak bezsporna. We wrześniu Ding został skazany na karę dwunastu miesięcy więzienia.
Google straciło kontrolę nad wiedzą rozwijaną przez lata. Nie zawiódł przy tym mechanizm kryptograficzny ani oprogramowanie chroniące korporacyjną sieć przed klasycznymi włamaniami. Inżynier wykorzystał uprawnienia, które otrzymał do wykonywania codziennej pracy, oraz zwykłą aplikację do robienia notatek.
Rodzinny album tajemnic
W grudniu 2023 roku Samaneh Ghandali i jej mąż Mohammadjavad Khosravi przygotowywali się do wyjazdu do Iranu. Według amerykańskich śledczych tuż przed podróżą kobieta wykonała telefonem około 24 fotografii ekranu służbowego komputera męża. Na zdjęciach znajdowały się poufne materiały należące do jego pracodawcy, jednej ze spółek rozwijających technologie CPU.
Samaneh i jej siostra Soroor pracowały wcześniej w Google, natomiast Khosravi był zatrudniony u innego producenta z branży półprzewodników. W lutym 2026 roku cała trójka została oskarżona o udział w spisku mającym na celu wykradanie tajemnic związanych między innymi z bezpieczeństwem procesorów mobilnych oraz kryptografią.
Początkowo dokumentację przenoszono za pośrednictwem zewnętrznego komunikatora. Śledczy ustalili, że utworzono na nim kanały nazwane imionami uczestników domniemanego spisku i gromadzono na nich pliki pochodzące z Google, a część materiałów trafiała następnie na prywatne urządzenia oraz komputery służbowe używane w innych firmach. Poufne dane swobodnie przekraczały więc granice między konkurencyjnymi podmiotami zatrudniającymi członków jednej rodziny.
W sierpniu 2023 roku zabezpieczenia Google wykryły podejrzaną aktywność Samaneh. Kobiecie odebrano dostęp do firmowych systemów, a koncern zażądał wyjaśnień. Według aktu oskarżenia złożyła wtedy oświadczenie, w którym zaprzeczyła nieuprawnionemu udostępnianiu jakichkolwiek materiałów.
Po tym incydencie domniemani sprawcy zmienili metodę działania. Zamiast przesyłać pliki przez komunikator, zaczęli fotografować ekrany komputerów. W ciągu kolejnych miesięcy wykonano setki takich zdjęć. Śledczy ustalili również, że podejrzani wyszukiwali w sieci poradniki dotyczące trwałego usuwania danych i zacierania śladów komunikacji elektronicznej.
Właśnie w ten sposób doszło do wydarzeń poprzedzających wyjazd małżeństwa do Iranu. Zdjęcia wykonane przez Samaneh miały przedstawiać tajemnice pracodawcy jej męża, a później dostęp do nich uzyskano z urządzenia logującego się z terytorium Iranu. Sprawa nadal znajduje się na etapie postępowania karnego. Nie zapadł jeszcze wyrok pozwalający uznać oskarżonych za winnych, brak też dowodów na to, że działali na zlecenie irańskiego wywiadu.
Głównym wątkiem tej historii były mechanizmy bezpieczeństwa procesorów, czyli rozwiązania projektowane po to, by chronić dane użytkowników przed nieautoryzowanym dostępem. Według prokuratury sposób ich przejęcia okazał się znacznie mniej wyrafinowany niż same konstrukcje. Do wyniesienia chronionej wiedzy wystarczył aparat w smartfonie i możliwość wyświetlenia odpowiednich informacji na monitorze.
Bilet w jedną stronę
28 lutego 2007 roku Hanjuan Jin zamierzała odlecieć z Chicago do Chin. Miała bilet w jedną stronę, a w bagażu ponad tysiąc dokumentów należących do Motoroli. Część przechowywała w formie papierowej, a pozostałe materiały zapisała na nośnikach elektronicznych. Amerykańscy funkcjonariusze zatrzymali ją na lotnisku O’Hare, zanim zdążyła opuścić kraj.
Jin przez dziewięć lat pracowała jako inżynier oprogramowania w Motoroli. Znała technologię iDEN, wykorzystywaną w systemach łączności radiowej i komórkowej, szczególnie w usługach pozwalających na niemal natychmiastową komunikację głosową typu push-to-talk. Rozwiązanie to wymagało odpowiednio zaprojektowanych protokołów, stacji bazowych i systemów zarządzania połączeniami, a koncern zainwestował w jego rozwój setki milionów dolarów.
W lutym 2006 roku inżynierka rozpoczęła urlop zdrowotny. Podczas nieobecności nawiązała współpracę z chińską firmą Sun Kaisens, która rozwijała technologie telekomunikacyjne, również dla chińskiej armii. W kolejnych miesiącach pracowała przy projektach realizowanych przez tę spółkę, pozostając jednocześnie formalnie zatrudnioną w Motoroli.
22 lutego 2007 roku zarezerwowała lot do Chin. Następnego dnia poinformowała amerykańskiego pracodawcę, że jest gotowa wrócić do biura, ale nie wspomniała o planowanym wyjeździe. 26 lutego pojawiła się w siedzibie Motoroli i między 9.00 a 14.00 uzyskała dostęp do ponad 200 dokumentów technicznych. Wieczorem wróciła, aby pobrać kolejne pliki, a monitoring dwukrotnie zarejestrował ją po północy, gdy opuszczała budynek.
Następnego dnia wysłała menedżerowi wiadomość, w której sugerowała gotowość odejścia z firmy w ramach redukcji etatów. Wieczorem ponownie zjawiła się w biurze i kontynuowała kopiowanie danych. Dzień później amerykańskie służby znalazły wykradzione zasoby w jej walizkach.
W lutym 2012 roku sąd uznał Jin za winną kradzieży tajemnic handlowych, a w sierpniu skazał ją na cztery lata więzienia. Jednocześnie uniewinnił ją od zarzutów szpiegostwa gospodarczego na rzecz Chin. Jej współpraca z podmiotem realizującym zlecenia dla chińskiego wojska została potwierdzona, lecz prokuratura nie dowiodła wszystkich przesłanek wymaganych do skazania za odrębne przestępstwo szpiegostwa.
W bagażu kobiety nie było prototypów telefonów, podzespołów stacji bazowych ani kosztownej aparatury badawczej. Znajdowały się tam dokumenty opisujące technologie, na których Motorola zbudowała fundament swojego biznesu. W 2007 roku do ich wywiezienia potrzebny był jeszcze samolot. Kilkanaście lat później podobne zasoby można było wysłać do prywatnej chmury prosto z biurka w siedzibie pracodawcy.
Rachunek na 845 milionów dolarów
W maju 2019 roku holenderskie ASML ogłosiło zakończenie jednego z najkosztowniejszych sporów dotyczących kradzieży własności intelektualnej. Sąd w Kalifornii przyznał koncernowi 845 mln USD odszkodowania w sprawie przeciwko XTAL – firmie tworzącej oprogramowanie wykorzystywane w procesach litografii półprzewodników.
Nie chodziło o skradzioną maszynę ani magazyn pełen gotowych procesorów. Przedmiotem sporu były algorytmy i narzędzia pozwalające przygotowywać wzory nanoszone na wafle krzemowe podczas produkcji układów scalonych. Opracowanie takiego oprogramowania wymaga wieloletniej pracy fizyków, matematyków i inżynierów.
ASML jest jednym z kluczowych dostawców aparatury wykorzystywanej przez największe fabryki półprzewodników na świecie. Jednak nawet najbardziej zaawansowane urządzenie litograficzne nie wystarczy, aby precyzyjnie odwzorować mikroskopijne struktury układu scalonego. Przy odpowiednio małych wymiarach pojawiają się zjawiska optyczne i materiałowe, które powodują zniekształcenia nanoszonych wzorów. Konieczne jest ich wcześniejsze modelowanie oraz korygowanie za pomocą zaawansowanych obliczeń.
Właśnie te algorytmy stanowiły jeden z najcenniejszych zasobów ASML. Amerykański sąd ustalił, że XTAL bezprawnie wykorzystywało tajemnice holenderskiego giganta, a także nakłaniało jego byłych pracowników do łamania umów o poufności. Dzięki zdobytej wiedzy konkurent mógł ominąć etap najbardziej kosztownych prac badawczych.
Kwota 845 mln USD odzwierciedlała przede wszystkim wartość zaoszczędzonych nakładów na rozwój technologii. XTAL nie musiało powtarzać żmudnych eksperymentów ani dochodzić samodzielnie do rozwiązań, które ASML wypracowywało latami. Pozwana spółka ogłosiła jednak upadłość, przez co zasądzone odszkodowanie okazało się w praktyce nieściągalne. Holendrzy uzyskali w zamian możliwość przejęcia większości własności intelektualnej bankruta.
Nie udowodniono, by za sprawą stał obcy wywiad – spór dotyczył kradzieży tajemnic w bezwzględnej rywalizacji rynkowej. Pokazał jednak, że w branży półprzewodnikowej nawet wiedza o sposobie korygowania wzorów litograficznych jest warta setki milionów dolarów, ponieważ pozwala drastycznie skrócić drogę od pomysłu do działającej technologii.
Sekrety wafli krzemowych
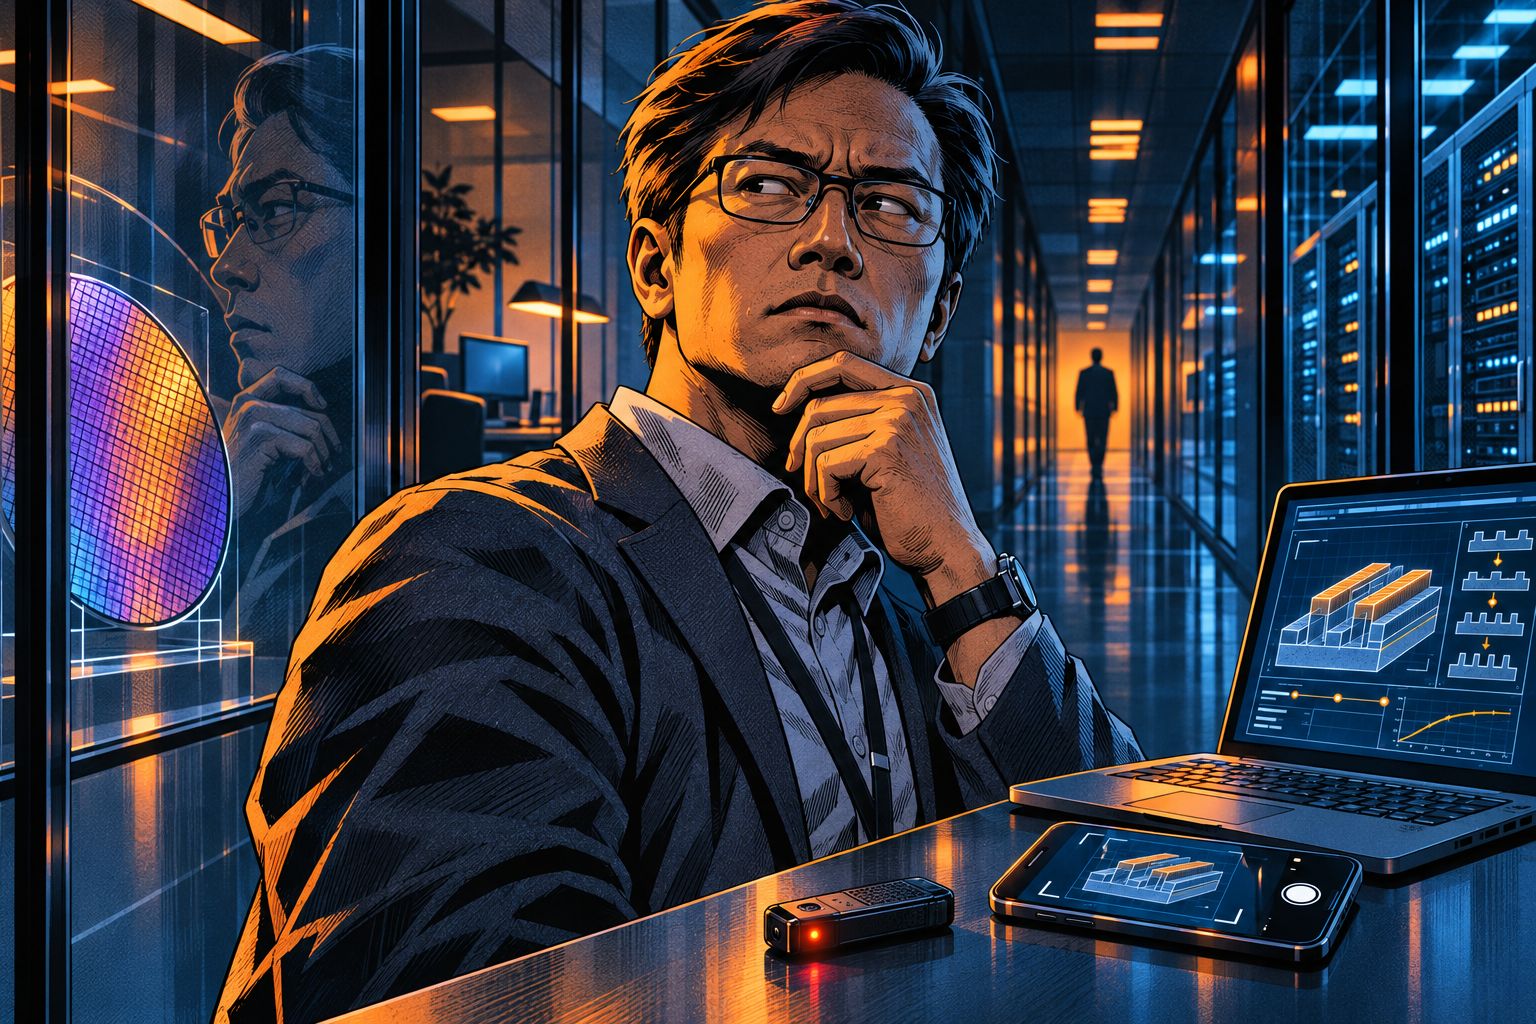
W kwietniu 2026 roku przed tajwańskim sądem zakończył się proces dotyczący wykradania danych z TSMC, największego na świecie kontraktowego producenta zaawansowanych półprzewodników. Głównym oskarżonym był Chen Li-ming, były pracownik TSMC, który przeszedł do japońskiego Tokyo Electron.
Chen znał pracowników tajwańskich fabryk i potrafił wykorzystać dawne kontakty zawodowe. Według ustaleń sądu pozyskiwał od byłych kolegów specyfikacje dotyczące najnowocześniejszych procesów produkcyjnych, w tym technologii klasy 2 nm. Materiały fotografowano i kopiowano, a część z nich trafiła do chmury Tokyo Electron.
Dla przeciętnego użytkownika określenie „2 nm” jest przede wszystkim marketingowym oznaczeniem kolejnej generacji procesorów. Dla TSMC to efekt wieloletnich badań, miliardowych inwestycji oraz doświadczenia zdobywanego podczas prób wytwarzania coraz bardziej złożonych struktur krzemowych. Dokumentacja takiego procesu obejmuje nie tylko parametry maszyn, lecz także metody ograniczania defektów i podnoszenia uzysku produkcyjnego.
Dla dostawcy aparatury zdobycie takiej wiedzy oznacza potężną przewagę. Pozwala dopasować urządzenia do rzeczywistych potrzeb fabryki i rozwiązywać problemy, które konkurenci odkrywają dopiero podczas własnych testów. Sąd ustalił, że Chen chciał wykorzystać wykradzione materiały do poprawy własnych wyników sprzedażowych i zdobycia kolejnych kontraktów od TSMC.
27 kwietnia 2026 roku skazano go na dziesięć lat więzienia. Pozostali oskarżeni usłyszeli niższe wyroki, a lokalna spółka Tokyo Electron została ukarana grzywną w wysokości 150 mln dolarów tajwańskich, czyli około 5 mln USD. 30 lipca tajwański Sąd Najwyższy oddalił apelacje dwóch skazanych, w tym Chena, czyniąc wyroki prawomocnymi.
Sprawa odbiła się szerokim echem również poza Tajwanem. TSMC produkuje najbardziej zaawansowane układy dla czołowych projektantów chipów, dlatego wyciek wiedzy o jego metodach wytwarzania ma konsekwencje wykraczające daleko poza lokalny rynek. Opanowanie procesów litograficznych decyduje dziś o tym, kto potrafi produkować najwydajniejsze układy AI.
Podobna rywalizacja toczy się w Korei Południowej. W kwietniu 2026 roku sąd w Seulu skazał byłego pracownika Samsung Electronics na siedem lat więzienia za przekazanie chińskiemu koncernowi CXMT technologii produkcji pamięci DRAM. Według prokuratury mężczyzna przez kilka lat otrzymał za to około 2,9 mld wonów, czyli blisko 2 mln USD, a przejęte rozwiązania mogły pomóc chińskiemu producentowi w rozwoju zaawansowanych pamięci wykorzystywanych między innymi w centrach danych AI.
W przeciwieństwie do klasycznych kradzieży elektroniki nie dochodziło tu do wynoszenia gotowego sprzętu. Przedmiotem przestępstw było know-how umożliwiające jego wytwarzanie. Fabrykę półprzewodników można zbudować, dysponując odpowiednim kapitałem. Odtworzenie unikalnego doświadczenia zdobytego przez jej inżynierów jest znacznie trudniejsze.
Pracownik, który był kimś innym
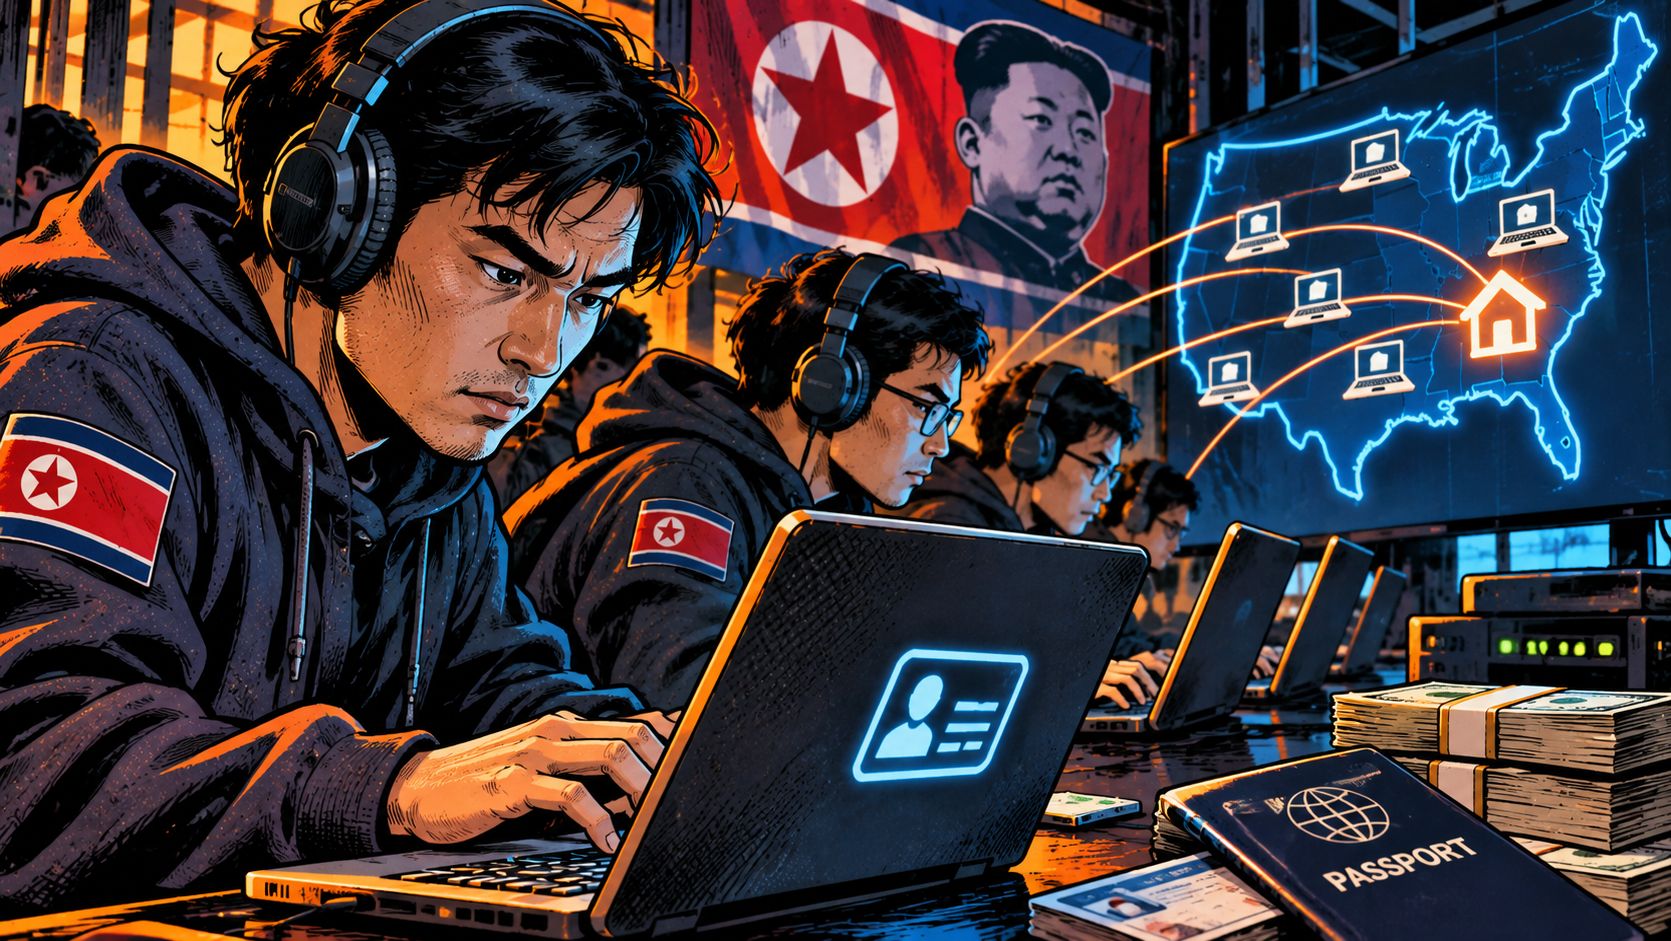
W październiku 2026 roku FBI poinformowało o operacji wymierzonej w siatkę osób pomagających północnokoreańskim informatykom zdobywać pracę w amerykańskich firmach. W przeciwieństwie do tradycyjnych cyberataków przestępcy nie musieli przełamywać zabezpieczeń sieciowych. Pracodawcy sami wysyłali im komputery, zakładali konta i przyznawali dostęp do wewnętrznych zasobów.
Członkowie siatki posługiwali się skradzionymi lub sfałszowanymi tożsamościami. Składali podania o pracę zdalną, budowali wiarygodne profile zawodowe i korzystali z infrastruktury sieciowej maskującej ich rzeczywiste miejsce pobytu. W procederze uczestniczyli pośrednicy mieszkający w Stanach Zjednoczonych, którzy odbierali służbowe laptopy dostarczane przez kurierów.
Komputery pozostawały w amerykańskich mieszkaniach, lecz za pośrednictwem narzędzi zdalnego dostępu obsługiwali je informatycy przebywający poza granicami kraju. Z perspektywy działu IT wszystko wyglądało wzorowo: nowy pracownik korzystał z autoryzowanego sprzętu, logował się do firmowych usług i realizował zadania, a ruch sieciowy pochodził z terytorium USA.
Takie lokale amerykańskie służby zaczęły określać mianem laptop farms („farm laptopów”). W jednym mieszkaniu potrafiło działać kilkadziesiąt komputerów należących do różnych korporacji. Pośrednicy odpowiadali za ich przechowywanie, konfigurację i utrzymywanie ciągłości połączeń, pobierając za to prowizję.
13 października Departament Sprawiedliwości ujawnił akt oskarżenia dotyczący operacji, która objęła ponad 70 amerykańskich spółek i wygenerowała około 3 mln USD przychodów. Podczas nalotów w Teksasie agenci przeszukali ponad 40 nieruchomości oraz zabezpieczyli około 187 laptopów i przełączników KVM.
Głównym celem północnokoreańskich informatyków było zdobywanie dewiz na rzecz reżimu w Pjongjangu. Amerykańskie służby ostrzegały jednak również przed kradzieżą kodu źródłowego, wyciekiem poufnych danych oraz szantażowaniem pracodawców. Legalne uprawnienia w korporacyjnej sieci dawały oszustom znacznie groźniejsze narzędzia niż sam dostęp do comiesięcznej pensji.
Firma może wymagać uwierzytelniania wieloskładnikowego, szyfrować dyski i monitorować operacje w repozytoriach kodu. Każde z tych zabezpieczeń ma jednak ograniczoną skuteczność, jeśli osoba siedząca po drugiej stronie ekranu nie jest człowiekiem, którego dział kadr rzeczywiście zatrudnił.
Operacja FBI pokazała, że nie trzeba przekraczać progu biurowca, aby przeniknąć do jego systemów. Wystarczy przejść rekrutację pod fałszywym nazwiskiem, odebrać służbowy laptop za pośrednictwem wspólnika i rozpocząć pracę nad projektami, które dla konkurencji pozostają ściśle tajne.
Najcenniejszy jest człowiek
Przez ostatnie czterdzieści lat sposoby przechowywania i przesyłania danych zmieniły się diametralnie. Dokumentacja Motoroli mieściła się jeszcze w papierowych teczkach i na nośnikach zabieranych w podróż samolotem. Materiały Google trafiły do prywatnej chmury po przetworzeniu przez aplikację do notatek. Specyfikacje TSMC fotografowano, w OpenAI podłożono rejestrator za telewizorem, a północnokoreańscy informatycy zdobywali dostęp do amerykańskich sieci, nie opuszczając własnego kraju.
Wartość wykradanej wiedzy rosła wraz z kosztami jej opracowania. Dziś szczegóły produkcji półprzewodników, architektury superkomputerów AI czy metod trenowania modeli przesądzają o wieloletniej przewadze rynkowej. Dlatego giganci technologiczni coraz częściej zatrudniają specjalistów z doświadczeniem w wywiadzie i kontrwywiadzie, starając się chronić nie tylko serwery, ale przede wszystkim wiedzę w głowach pracowników oraz kadry zarządzającej.
Historie Jensena Huanga, Linwei Dinga, Hanjuan Jin, inżynierów TSMC czy północnokoreańskich „farm laptopów” różnią się niemal wszystkim. W części spraw pojawia się cień obcych służb, w innych chodziło o prywatny zysk, budowę konkurencyjnego biznesu albo nieuczciwą przewagę w przetargach. Nie każdy proces zakończył się wyrokiem skazującym, nie każdą kradzież uznano za szpiegostwo i nie każda operacja przyniosła sprawcom oczekiwany rezultat.
Wszystkie te przypadki łączy jednak jedno: nieuprawnione sięgnięcie po wiedzę, której firmy nie zamierzały nikomu udostępniać. Właśnie dlatego w epoce AI najbardziej pożądanym celem ataków pozostają nie same serwery, lecz ludzie znający ich konstrukcję, ograniczenia i plany rozwoju. Część z nich można próbować przekupić, innych zwerbować, a jeszcze innych po prostu zatrudnić pod fałszywym nazwiskiem. Każda z tych dróg prowadzi do tego samego celu – zdobycia tajemnic, których samodzielne opracowanie kosztowałoby miliardy dolarów.
Najnowszy numer

Najnowszy numer