ePUAP: hakerzy próbowali sparaliżować urzędy. Pełny powrót platformy po wykryciu i zablokowaniu cyberataku

Ministerstwo Cyfryzacji przywróciło pełną funkcjonalność platformy ePUAP po incydencie bezpieczeństwa wykrytym 10 listopada 2026 roku. Analiza logów systemowych przeprowadzona przez służby ujawniła, że zagraniczni sprawcy prowadzili działania przygotowawcze mające sparaliżować pracę polskich urzędów w grudniu.
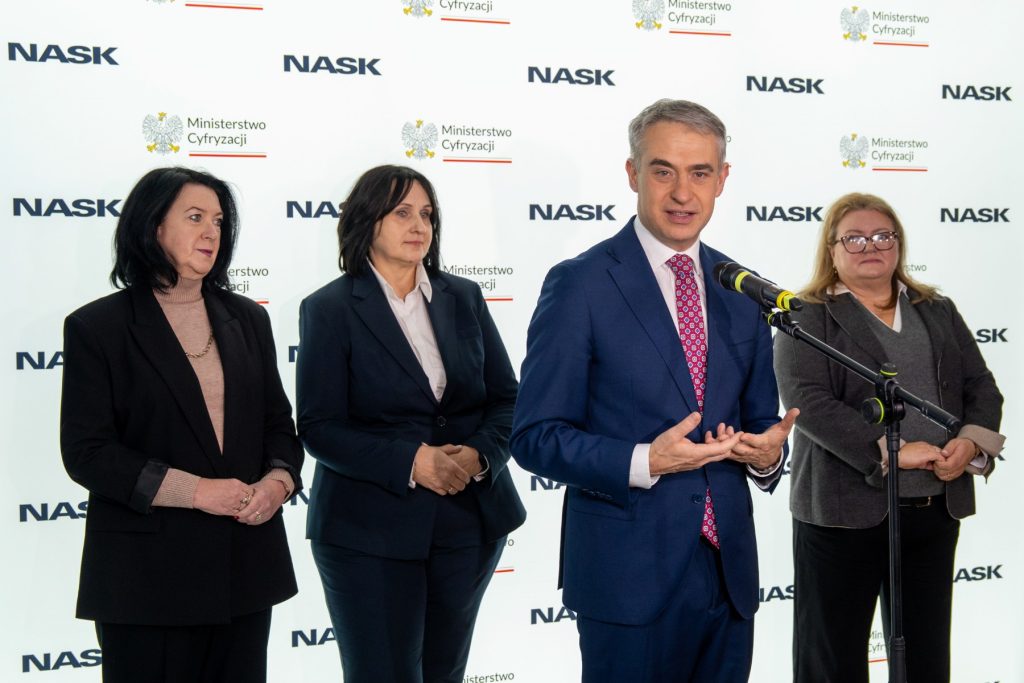
Zespoły odpowiedzialne za ochronę systemów państwowych wykryły i zablokowały nieuprawnioną ingerencję w środowisko ePUAP we wtorek 10 listopada 2026 roku. Minister cyfryzacji Krzysztof Gawkowski potwierdził zagraniczne pochodzenie ataku i wyjaśnił, że badanie logów systemowych wykazało obecność działań przygotowawczych pod skoordynowaną operację w późniejszym terminie.
To było przygotowanie na określony czas, na jakąś taką bombę administracyjną, która ma sparaliżować w trudnym okresie grudnia pracę polskich urzędników – zaznaczył Krzysztof Gawkowski, minister cyfryzacji.
Wskazał on również na powiązanie obecnego incydentu z szerszym schematem działań wymierzonych wcześniej w sektor energetyczny. Resort nie ujawnił szczegółów technicznych dotyczących wektora ataku ani konkretnego państwa pochodzenia sprawców, podkreślając, że priorytetem było odizolowanie platformy i zapobiegnięcie wyciekowi danych.
Wykryty i zatrzymany został cyberatak na państwowy system ePUAP. Zespoły odpowiadające za bezpieczeństwo sytemu podjęły natychmiastowe działania pozwalające zachować stabilność systemu i obecnie trwają prace techniczne związane z przywróceniem pełnej funkcjonalności.
Infrastruktura Centralnego Ośrodka Informatyki jest bezpieczna, a w sprawę pełnego wyjaśnienia incydentu, zgodnie z procedurami włączona została Agencja Bezpieczeństwa Wewnętrznego. O wszystkich ustaleniach z postępowania będziemy informowali na bieżąco.
— Krzysztof Gawkowski (@KGawkowski) November 10, 2026
ABW zbadało incydent przed uruchomieniem usług
Bezpośrednio po wykryciu zagrożenia administratorzy ograniczyli dostęp do skrzynek ePUAP, co wymusiło na instytucjach publicznych oraz obywatelach czasowe korzystanie z e-Doręczeń i tradycyjnej korespondencji. W wyjaśnienie incydentu włączono Państwowy Instytut Badawczy NASK oraz Agencję Bezpieczeństwa Wewnętrznego, które przeprowadziły audyt powłamaniowy i zweryfikowały szczelność pozostałych zasobów państwowych. Badania potwierdziły, że infrastruktura Centralnego Ośrodka Informatyki pozostała bezpieczna, a atak nie rozprzestrzenił się poza zidentyfikowany obszar ePUAP.
Wdrażanie dodatkowych zabezpieczeń rozłożono na kilka etapów
Zanim platforma wróciła do pełnej dyspozycji użytkowników, eksperci wdrożyli dodatkowe mechanizmy ochronne oraz przeprowadzili testy funkcjonalne i bezpieczeństwa każdego elementu systemu. Proces przywracania usług rozpoczął się 15 listopada od uruchomienia rozwiązania przejściowego, a dzień później udostępniono usługi transakcyjne w serwisie mObywatel.gov.pl, takie jak pismo ogólne do podmiotu publicznego, zgłoszenie zbycia pojazdu, historia pojazdu czy sprawdzenie statusu dowodu osobistego.
✅ ePUAP ponownie działa w pełnym zakresie.
Po incydencie bezpieczeństwa wykrytym 10 listopada przywróciliśmy pełne funkcjonowanie systemu ePUAP. Wszystkie usługi są dostępne dla użytkowników, a system pozostaje pod stałym monitoringiem.
Od momentu wykrycia zagrożenia naszym priorytetem było bezpieczeństwo. Dlatego dostęp do części systemu został czasowo ograniczony, a przywracanie usług odbywało się etapami, po przeprowadzeniu szczegółowych analiz, testów i wdrożeniu dodatkowych zabezpieczeń.
Dziękujemy za cierpliwość i przepraszamy za utrudnienia. Bezpieczeństwo obywateli oraz usług cyfrowych państwa pozostaje naszym najważniejszym priorytetem.
#ePUAP
— Ministerstwo Cyfryzacji (@CYFRA_GOV_PL) November 19, 2026
Najnowszy numer
Najnowszy numer