Rząd chce ujednolicić certyfikację cyberbezpieczeństwa firm
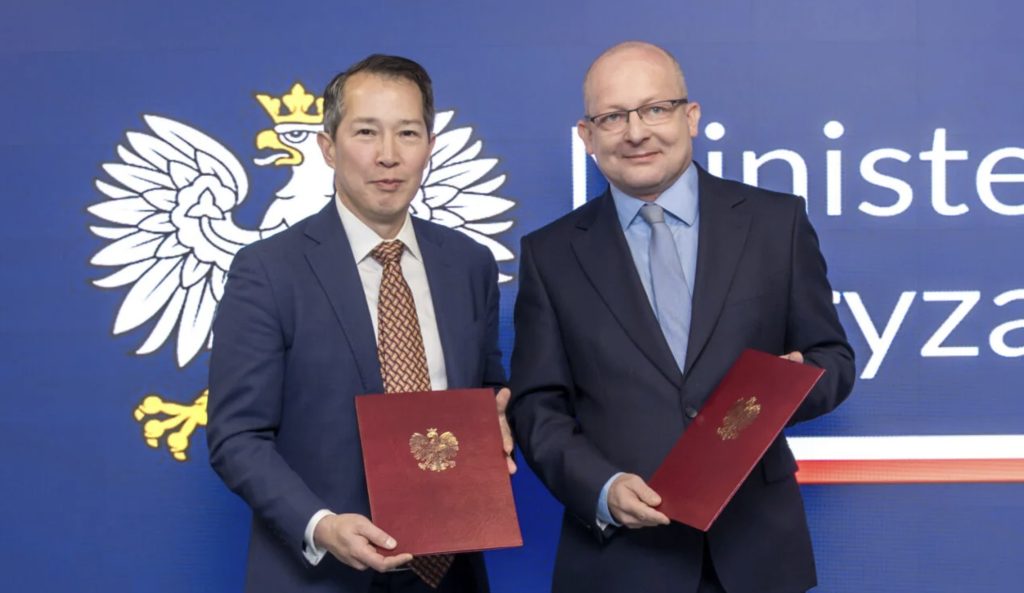
Polskie przedsiębiorstwa mają zyskać możliwość potwierdzania poziomu cyberbezpieczeństwa w ramach krajowego systemu certyfikacji. Ministerstwo Cyfryzacji skierowało do konsultacji projekt rozporządzenia ustanawiającego schemat Firma Bezpieczna Cyfrowo. Rozwiązanie ma służyć przede wszystkim sektorowi MŚP oraz instytucjom publicznym.
Projekt rozporządzenia Ministra Cyfryzacji trafił 12 listopada do uzgodnień międzyresortowych, konsultacji publicznych i opiniowania. Dokument przewiduje utworzenie pierwszego krajowego schematu certyfikacji cyberbezpieczeństwa na podstawie ustawy z 25 czerwca 2025 r. o krajowym systemie certyfikacji cyberbezpieczeństwa. Jego celem jest wprowadzenie jednolitych zasad oceny sposobu, w jaki organizacje zarządzają bezpieczeństwem swoich systemów i informacji.
Certyfikat cyberbezpieczeństwa nie tylko dla dużych firm
Program Firma Bezpieczna Cyfrowo ma być dostępny dla mikroprzedsiębiorstw, małych i średnich firm oraz podmiotów publicznych, niezależnie od branży. Ministerstwo zakłada, że określone w rozporządzeniu wymagania pomogą organizacjom wdrażać odpowiednie zabezpieczenia i uporządkować procesy zarządzania cyberbezpieczeństwem.
Istotne jest przy tym, że certyfikacja pod nazwą Firma Bezpieczna Cyfrowo nie stanowi całkowitej nowości. NASK, czyli Naukowa i Akademicka Sieć Komputerowa, prowadzi już program edukacyjny i certyfikacyjny o tej nazwie. Wydane w jego ramach certyfikaty można znaleźć w publicznym rejestrze instytutu. Nowe rozporządzenie ma natomiast ustanowić formalny krajowy schemat certyfikacji wynikający z obowiązujących przepisów.
Dotychczasowy program NASK obejmuje między innymi kontrolę dostępu, zarządzanie aktualizacjami, ochronę przed złośliwym oprogramowaniem, tworzenie kopii zapasowych oraz zabezpieczanie usług cyfrowych. Ocenie podlegają zarówno rozwiązania techniczne, jak i procedury organizacyjne. Według informacji opublikowanych na portalu Biznes.gov.pl zakres ten może obejmować również urządzenia wykorzystywane do pracy zdalnej i firmowe zasoby przechowywane w chmurze.
Certyfikat jako argument w relacjach biznesowych
Ministerstwo Cyfryzacji podkreśla, że krajowe certyfikaty będą mogły służyć nie tylko potwierdzaniu spełnienia określonych wymagań bezpieczeństwa, lecz także działaniom marketingowym. Dla klientów i kontrahentów mają stanowić dodatkową informację o sposobie ochrony danych przez przedsiębiorstwo.
Z perspektywy sektora MŚP może to mieć znaczenie szczególnie przy współpracy z większymi organizacjami, które coraz częściej wymagają od dostawców wykazania stosowania odpowiednich zabezpieczeń. Jednolity schemat oceny mógłby ułatwić porównywanie poziomu przygotowania poszczególnych podmiotów oraz ograniczyć konieczność wielokrotnego przedstawiania podobnej dokumentacji.
Certyfikat nie oznacza jednak całkowitej odporności na cyberataki. Potwierdza spełnienie konkretnych wymagań w określonym zakresie i nie zastępuje bieżącego zarządzania ryzykiem, aktualizowania zabezpieczeń ani reagowania na incydenty.
Projekt czeka na zakończenie konsultacji
Podstawą przygotowanego rozporządzenia jest art. 15 ust. 1 ustawy o krajowym systemie certyfikacji cyberbezpieczeństwa. Przepis upoważnia ministra właściwego do spraw informatyzacji do określania krajowych schematów certyfikacji.
Na obecnym etapie nowe zasady pozostają projektem. Ostateczne wymagania oraz procedury będą zależały od wyniku konsultacji i przyjętego brzmienia rozporządzenia. Dokumentacja jest dostępna w Rządowym Centrum Legislacji, a Ministerstwo Cyfryzacji zachęca zainteresowane organizacje do przedstawiania opinii.
Najnowszy numer



Najnowszy numer