HP Amplify Elevate 2026: Od ekonomii tokenów po HP Wolf Security. Wyzwania i rozwiązania na miarę czasów

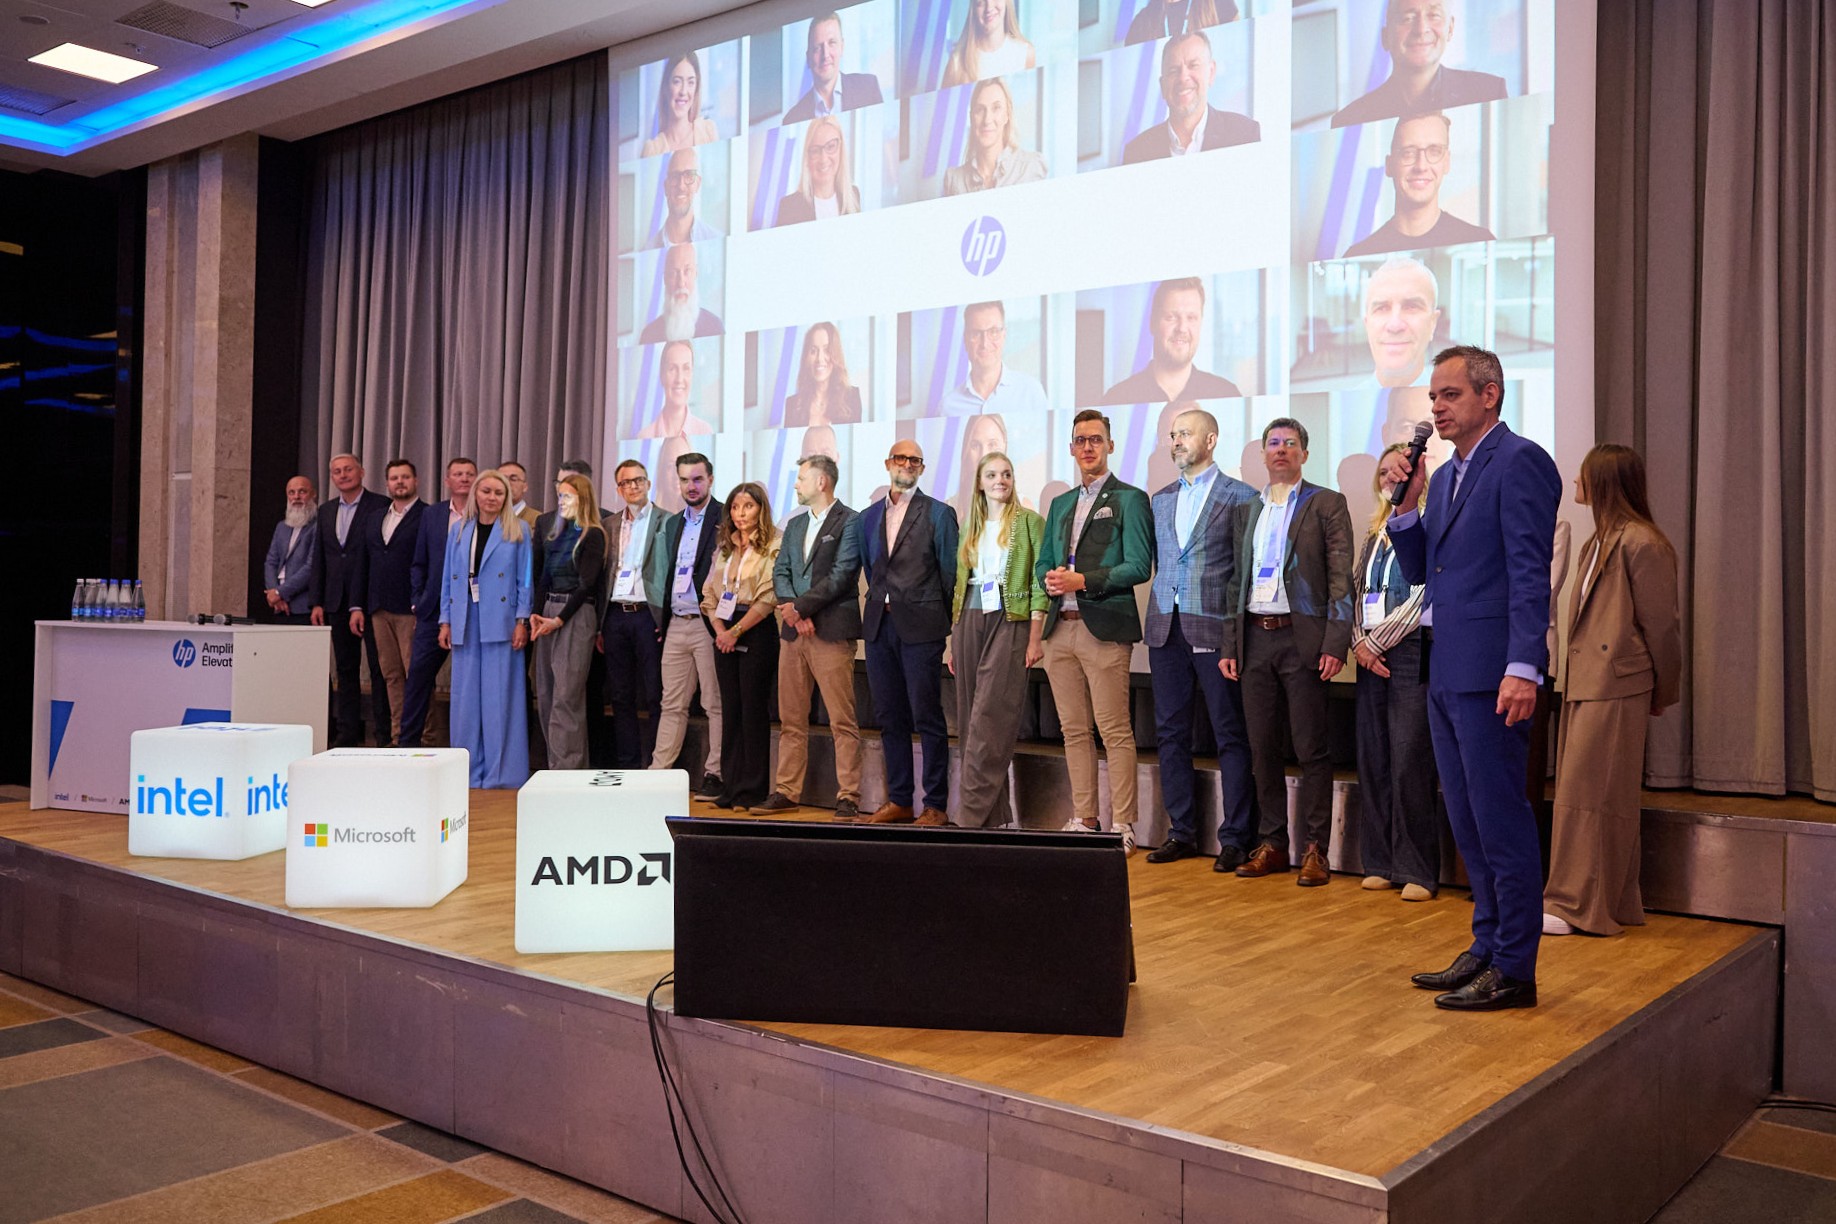
Wysokie koszty chmury, perspektywa finansowego załamania budżetów na tokeny AI, unijny wyścig z czasem w obszarze cyberbezpieczeństwa oraz nieuchronny termin wygaszenia wsparcia dla systemów operacyjnych i platform wideokonferencyjnych stworzyły dla działów IT sytuację bez precedensu. Rynek B2B stanął w obliczu konieczności restrukturyzacji środowisk pracy. Podczas tegorocznego HP Amplify Elevate padły twarde deklaracje, takie jak ta, że sztuczna inteligencja musi niezwłocznie zejść z chmury na urządzenia końcowe, inaczej dotychczasowy model biznesowy AI może ulec finansowej katastrofie.
Ekonomia tokenów i AI na krawędzi – dlaczego chmura przegrywa z NPU i lokalnym prądem
Pierwsza fala zachwytu generatywną sztuczną inteligencją opierała się na niemal wyłącznym przetwarzaniu zapytań w wielkich chmurach obliczeniowych. Dziś, po kilkunastu miesiącach od masowego wdrożenia narzędzi typu Copilot czy modeli LLM, kadra zarządzająca oraz działy finansowe wstrzymują oddech. Przepaść pomiędzy chęcią korzystania z zaawansowanych algorytmów a kosztami utrzymania infrastruktury serwerowej stała się realną barierą rozwoju rynku technologicznego.
Niezwykle mocną i przerażająco szczerą diagnozę tej sytuacji postawił Jacek Maśliński (Microsoft), wskazując na gigantyczny nakład inwestycyjny, jaki producenci oprogramowania i dostawcy chmury muszą ponosić każdego kwartału:
Moja firma wydaje obecnie 41 miliardów dolarów kwartalnie na koszty kapitałowe związane z AI, a wkrótce będzie to 47 miliardów. Te koszty są tak agresywne, że jeśli nie przejdziemy z modelu opartego na tokenach na model oparty na konsumpcji na lokalnym komputerze z NPU, cały ten układ po prostu spłonie i czeka nas kryzys większy niż ten z 2000 roku – nie przebierał w słowach Maśliński.
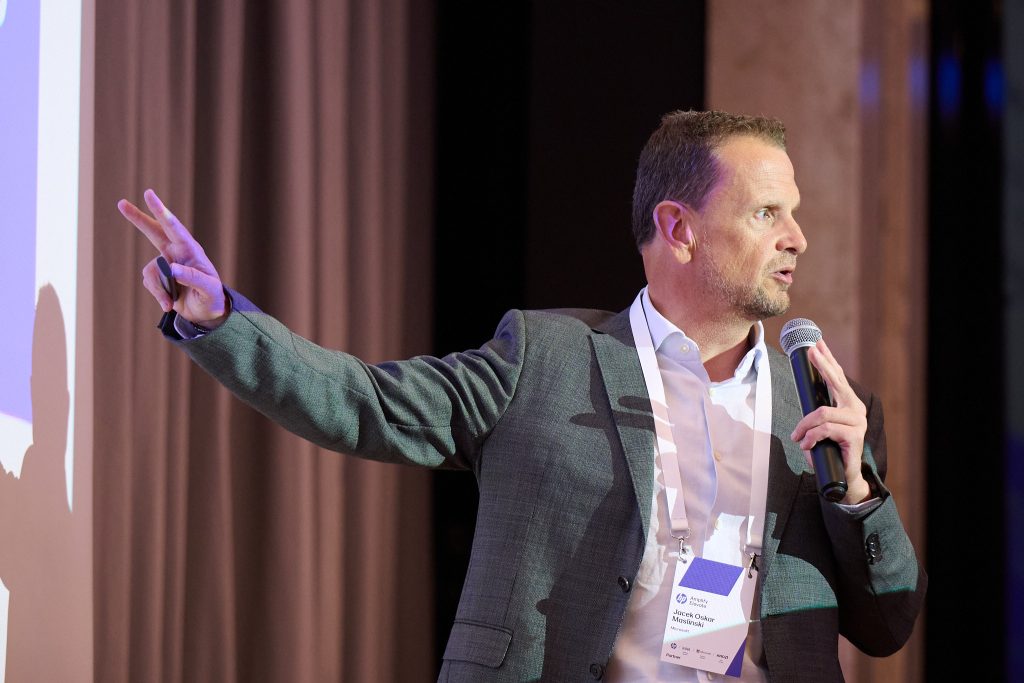
Maśliński zwrócił też uwagę na zjawisko bezpośrednio powiązane z chmurowym drenowaniem infrastruktury: ceny podstawowych komponentów, takich jak pamięci RAM czy dyski SSD, wzrosły w ciągu ostatniego roku o średnio 92%. Skalowanie chmury w dotychczasowej formule staje się matematyczną niemożliwością, zwłaszcza że giganci technologiczni planują trzykrotne zwiększenie mocy obliczeniowej do 2030 roku, co jeszcze bardziej wywinduje ceny podzespołów.
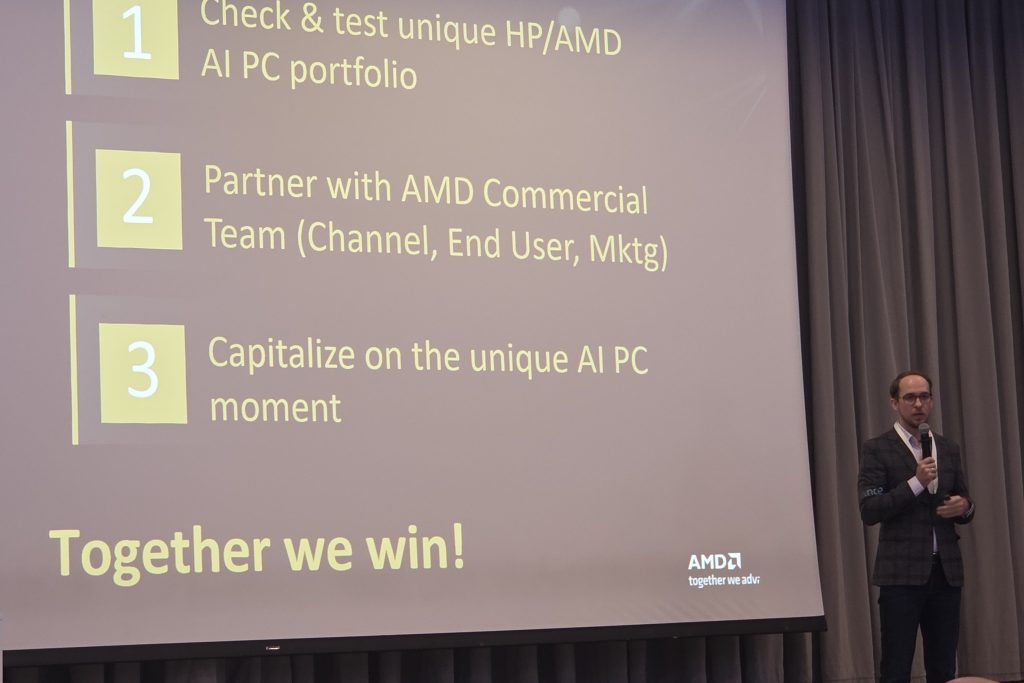
Wątek ten bezlitośnie pogłębił Michał Stochmal (AMD), przytaczając przykład tzw. „ekonomii tokenów” i pokazując, jak beztroska praca na chmurowych API niszczy budżety przedsiębiorstw:
Mój ulubiony przykład to Uber, który przepalił cały swój budżet na AI w zaledwie cztery miesiące […] Koszt użytkowania [komputerów z NPU] to wyłącznie prąd, podczas gdy w przypadku tokenów [w chmurze] rachunek robi się bardzo, bardzo wysoki.
Różnica ekonomiczna pomiędzy chmurą a przetwarzaniem krawędziowym sprowadza się do prostego rachunku: zapytanie wysłane do chmury generuje koszty tokenów przy każdym pojedynczym zapytaniu, natomiast zapytanie przetworzone lokalnie przez jednostkę NPU kosztuje firmę wyłącznie ułamek kilowatogodziny zużytego prądu. Przeniesienie 90–95% codziennego obciążenia na lokalne procesory pozwala utrzymać budżety IT pod kontrolą.
Drugą, równie niebezpieczną stroną bezrefleksyjnego korzystania z chmury jest znane już (mam nadzieję, że wszystkim) zjawisko Shadow AI i ryzyko wycieku unikalnego know-how firm. Jak zauważył Jacek Maśliński, aż 40% pracowników deklaruje codzienne korzystanie z AI, podczas gdy zaledwie 24% organizacji wdrożyło oficjalne polityki i bezpieczne narzędzia z tym związane. Rezultat? Pracownicy bez wiedzy zarządów karmią publiczne modele językowe najcenniejszymi danymi przedsiębiorstw:
Rozmawiałem ostatnio z kilkoma firmami i słyszę: „Boję się, że moi ludzie trenują model na wiedzy i biznesie, które budowałem przez ostatnie 50 lat. Kompletnie nie zdają sobie sprawy, że wrzucając to do otwartego internetu, dają konkurencji wgląd w dokładnie to samo, czym my dysponujemy” – powiedział Maśliński.
Odpowiedzią na te dwa wyzwania – kosztowe i związane z bezpieczeństwem – jest architektura sprzętowa AI PC. Najwięksi producenci krzemu podczas HP Amplify Elevate zaprezentowali rozwiązania, które definitywnie kończą erę traktowania komputera biznesowego wyłącznie jako pasywnej „końcówki” do przeglądarki.
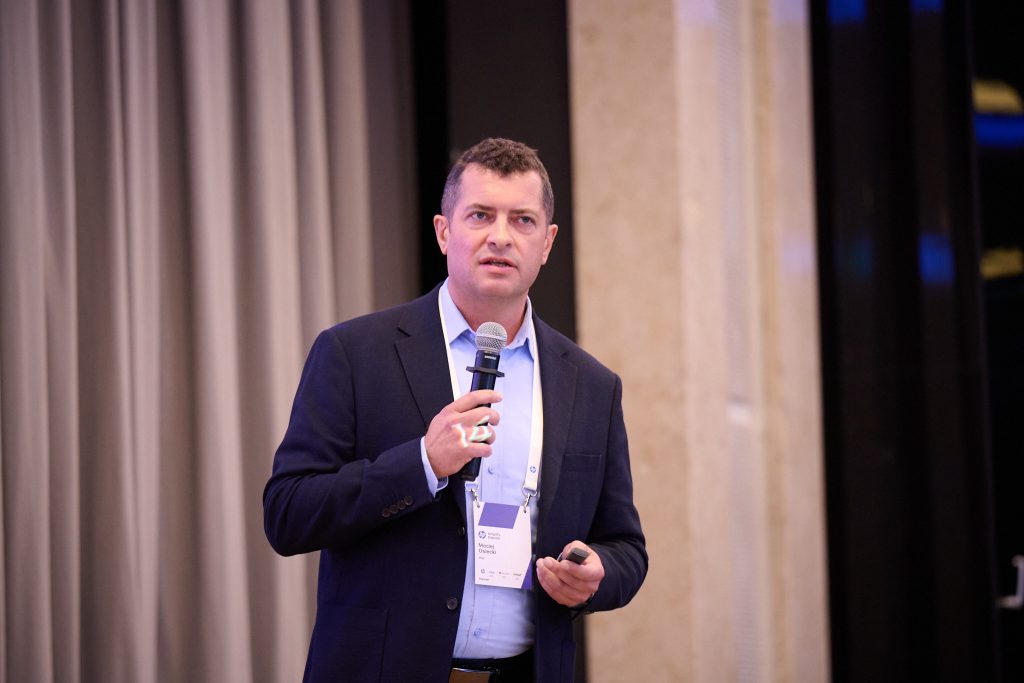
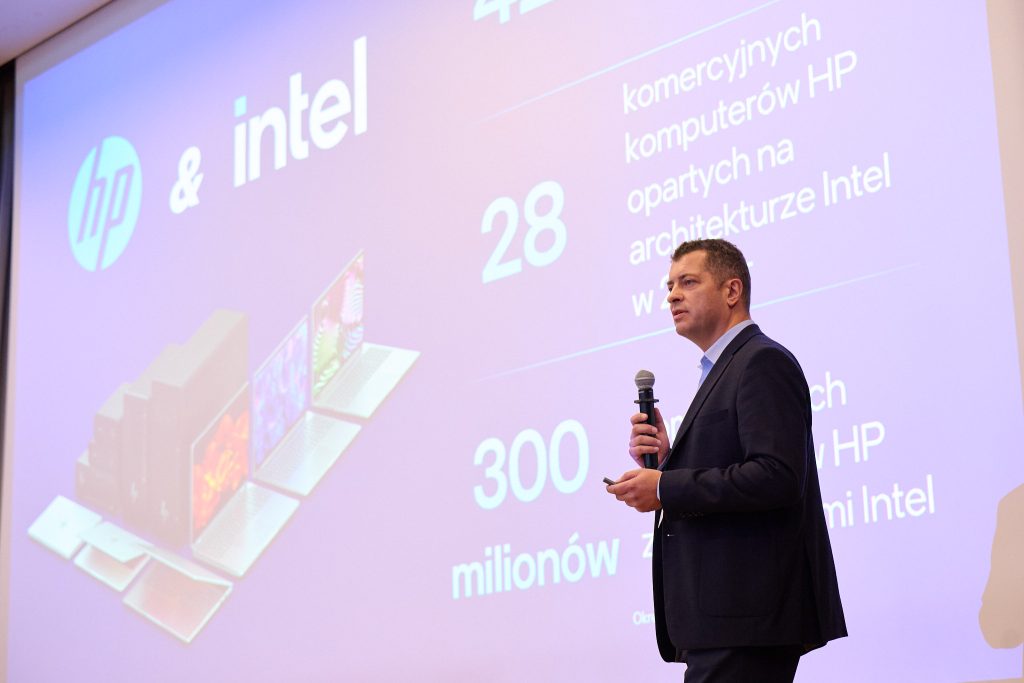
Maciej Osiecki (Intel) przedstawił prognozę, według której do końca 2028 roku aż 80% wszystkich kupowanych komputerów biznesowych będą stanowić komputery klasy AI PC. Intel obecnie rozwija rodzinę procesorów Core Ultra Series 3, znaną pod nazwą kodową Panther Lake, która oferuje do 180 TOPS łącznej mocy obliczeniowej AI na poziomie platformy. W najmocniejszych konfiguracjach układ otrzymuje zintegrowaną grafikę Intel Arc B390 z wydajnością sięgającą 120 TOPS INT8, podczas gdy zintegrowane NPU zapewnia do 50 TOPS. Taka architektura pozwala przenosić coraz większą część zadań AI bezpośrednio na komputer, ograniczając konieczność korzystania z usług chmurowych. Osiecki wskazał również na wzrost żywotności baterii o 27% i przyspieszenie wydajności procesora o 60% względem poprzednich generacji.
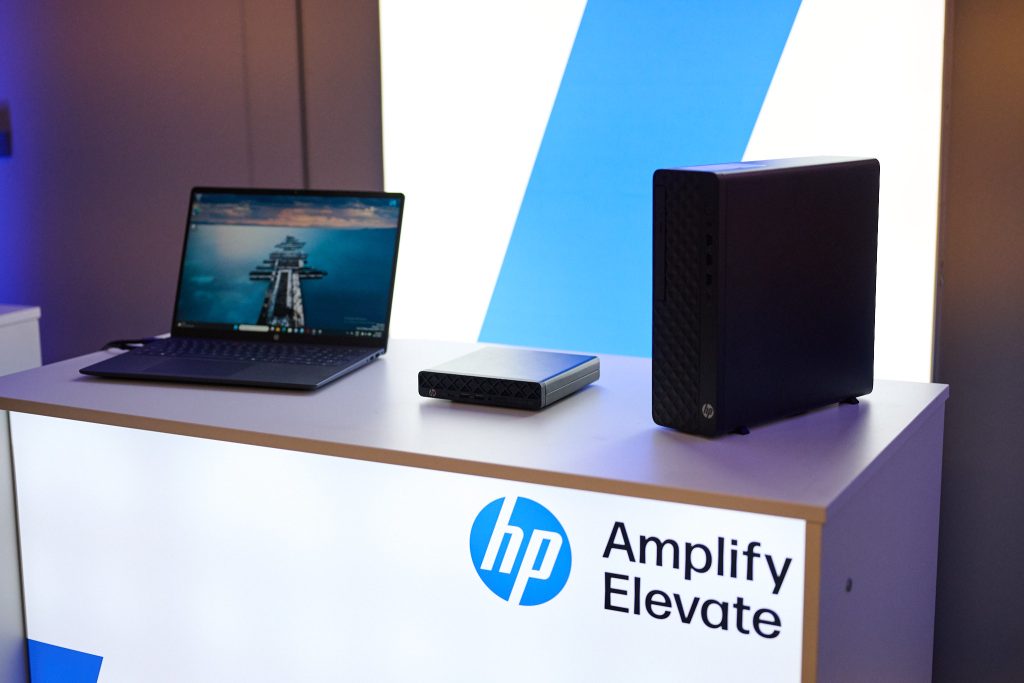
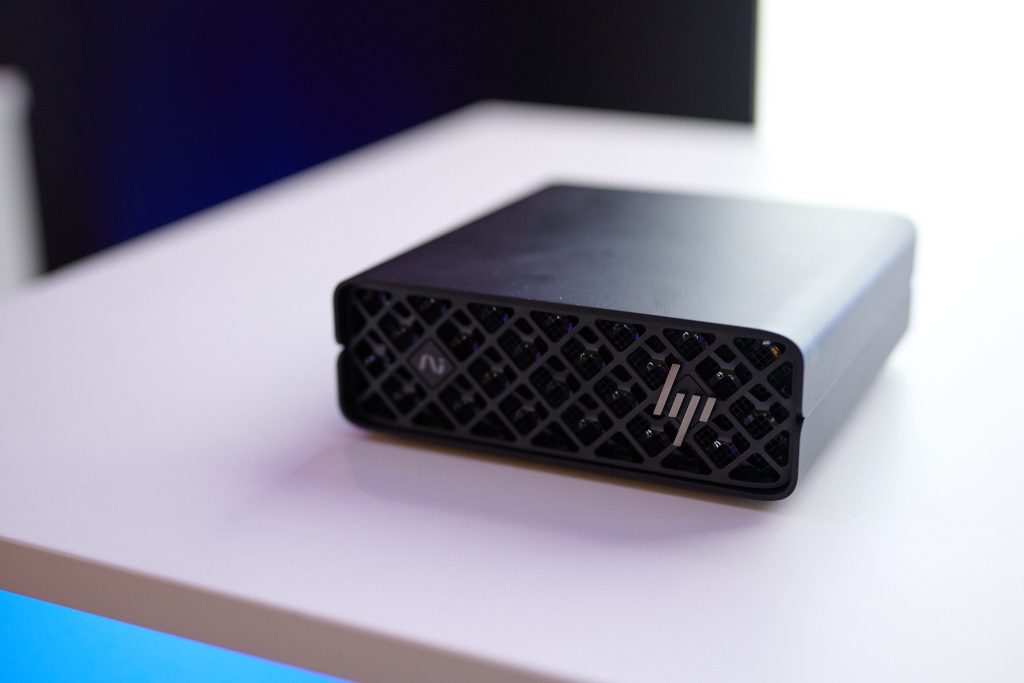
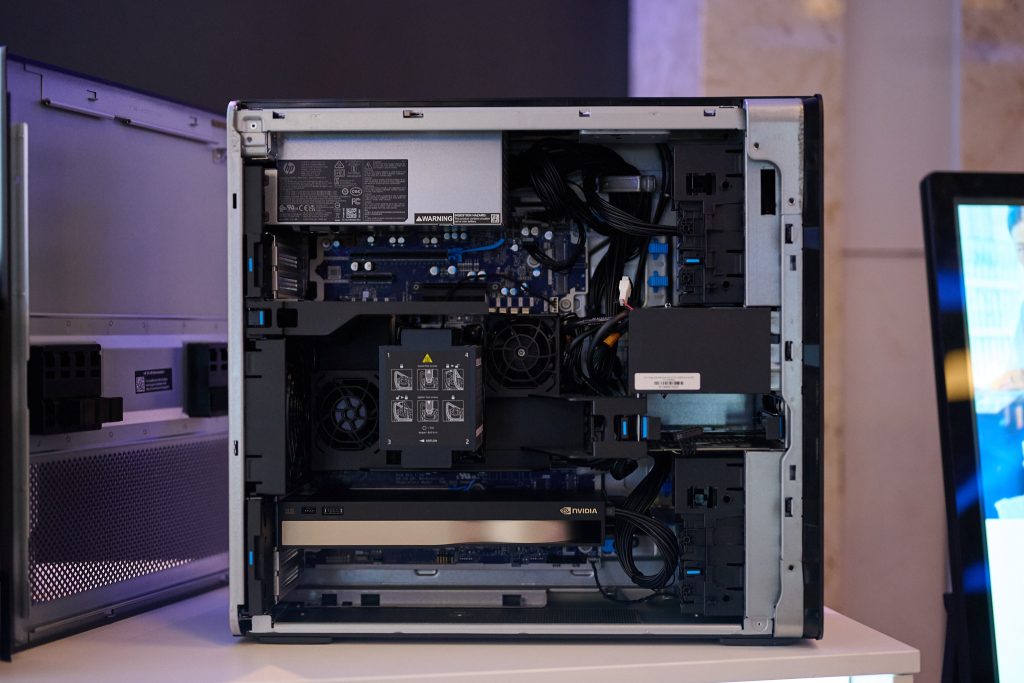
Michał Stochmal (AMD) zaprezentował natomiast szerokie portfolio procesorów Ryzen AI Pro 400 oraz dedykowane układy AI Max. Wyjaśnił, że AMD wraz z HP oferuje szerokie portfolio urządzeń biznesowych – od komputerów z serii ProBook dla segmentu MŚP po mobilne i kompaktowe stacje robocze, takie jak HP ZBook Ultra G1a czy HP Z2 Mini G1a. Wyposażone w procesory z serii AMD Ryzen AI Max PRO oraz dużą pulę zunifikowanej pamięci, urządzenia te pozwalają uruchamiać duże modele językowe w pełni lokalnie, bez konieczności przesyłania danych do chmury. W przypadku flagowego układu Ryzen AI Max+ AMD deklaruje możliwość obsługi modeli sięgających nawet 235 miliardów parametrów (np. w architekturze MoE), a najwyższe konfiguracje stacji roboczych HP projektowane są z myślą o pracy z modelami rzędu do 300 miliardów parametrów przy odpowiedniej kompresji. Takie podejście jest szczególnie istotne dla kancelarii prawnych, banków czy działów R&D, które chcą chronić wrażliwe dane i zachować pełną kontrolę nad miejscem ich przetwarzania.
Cyberbezpieczeństwo poniżej systemu operacyjnego – ochrona warstwowa, Security by Design i błąd ludzki w dobie NIS2/KSC
Równolegle do rewolucji AI na rynku komercyjnym dochodzi do przewrotu w obszarze cyberbezpieczeństwa. Tradycyjny model ochrony, opierający się na instalacji programów antywirusowych czy agentów EDR na poziomie systemu operacyjnego, przestaje wystarczać w zderzeniu z atakami generowanymi przez automatyczne boty i zaawansowane algorytmy przestępcze.
Otwierając panel dyskusyjny, prowadzony przez sekretarza redakcji IT Reseller, Rafała Skrzypka a poświęcony bezpieczeństwu, Tomasz Szewczak (HP Inc Polska) zdefiniował nową rolę komputera w strukturze korporacyjnej:
Notebook biznesowy przestał być wyłącznie zestawem określonych komponentów, które spełniają pewne parametry techniczne, a de facto stał się punktem dostępu do danych i do infrastruktury firmy. Z tej perspektywy to zmienia całkowicie myślenie o sprzęcie i o tym jak istotnym elementem są właśnie końcówki. […] jest to właśnie to najbardziej wąskie i najsłabsze ogniwo przez które może nastąpić atak.
Szewczak podkreślił, że dzisiejsze zagrożenia uderzają w komputer zanim jeszcze zdąży załadować się system operacyjny – bezpośrednio w warstwę BIOS oraz oprogramowanie układowe. Stąd konieczność wdrożenia filozofii Security by Design, w której architektura bezpieczeństwa jest zaszyta w krzemie i płytach głównych na etapie projektowania sprzętu, a nie dodawana jako dokupywane później oprogramowanie.
Wśród kluczowych zabezpieczeń sprzętowych HP wymieniono moduł TPM 2.0, który we współpracy z rozwiązaniami szyfrowania, takimi jak BitLocker, pomaga chronić dane przechowywane na dysku przed dostępem po jego fizycznym wyjęciu z komputera. W wybranych konfiguracjach dostępne są również czytniki kart Smart Card, czytniki linii papilarnych oraz mechaniczne przesłony kamer HP Privacy Shutter. Z kolei matryce z funkcją HP Sure View ograniczają możliwość podejrzenia zawartości ekranu z boku, chroniąc przed tzw. visual hackingiem w miejscach publicznych. Na poziomie BIOS-u kluczową rolę odgrywa HP Sure Start – mechanizm samonaprawiający firmware, który po wykryciu nieautoryzowanej modyfikacji automatycznie przywraca prawidłową kopię BIOS-u z izolowanego, sprzętowo chronionego zasobu.
Jeden z key pointów panelu dotyczył także starcia między tradycyjnym opieraniem bezpieczeństwa na szkoleniach pracowników a brutalnymi realiami socjotechniki wspieranej przez sztuczną inteligencję. Agnieszka Brzeskot (HP Inc Polska) przedstawiła w tym miejscu obrazowy scenariusz, z którym codziennie mierzą się działy IT:
Pan Jan dostał maila z pilnym poleceniem zapłaty zaległej faktury, która jest w załączniku. Mail wygląda jak tysiące innych, Jan jest zajęty, zestresowany […] Co się dzieje, jeśli Jan ma zainstalowanego Wolf Security u siebie na komputerze? Jeśli kliknie ten załącznik, zostanie on wyizolowany od reszty środowiska w wirtualnym kontenerze […] To nie eliminuje błędu ludzkiego, ale eliminuje jego skutki.
Jak zauważyli oboje uczestnicy debaty ataki phishingowe kreowane przez AI są dziś napisane perfekcyjną polszczyzną, pozbawione błędów językowych i precyzyjnie targetowane pod konkretne osoby w organizacji. Wymaganie od pracownika działu finansowego czy HR, by był w stanie odróżnić sfałszowany załącznik od prawdziwego, jest mrzonką. Pakiet HP Wolf Security zmienia reguły gry: otwarty załącznik odpala się w odizolowanym mikrokontenerze sprzętowym, bazującym na wirtualizacji. Jeśli zawiera złośliwe oprogramowanie, po zamknięciu okna kontener ulega całkowitemu zniszczeniu, a system operacyjny i sieć firmowa pozostają nienaruszone.
Brzeskot ujawniła także twarde dane: na milionach urządzeń korporacyjnych z aktywnym HP Wolf Security na całym świecie nie odnotowano dotąd ani jednego skutecznego ataku, który przełamałby tę barierę ochronną. Dodatkowo, aby ułatwić partnerom i klientom zabezpieczenie floty, HP podjęło przełomową decyzję handlową: wszystkie notebooki biznesowe generacji drugiej (począwszy od serii ProBook 400 G2, przez ProBook 600, aż po serię EliteBook 800 i X) posiadają w standardzie dołączoną 3-letnią licencję HP Wolf Security.
Wątek ten zyskuje absolutnie krytyczne znaczenie w kontekście wchodzących w życie regulacji prawnych – unijnej dyrektywy NIS2 oraz polskiej ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC). Regulacje te przenoszą bezpośrednią odpowiedzialność finansową i karną za incydenty bezpieczeństwa na członków zarządów spółek. Agnieszka Brzeskot przypomniała, że prawo nie wymaga zakupu konkretnych marek oprogramowania, ale nakłada obowiązek wykazania, że organizacja wdrożyła adekwatne środki zarządzania ryzykiem i izolowania incydentów na urządzeniach końcowych.
Dostawcy krzemu i systemów operacyjnych potwierdzili pełną integrację swoich technologii z rozwiązaniami HP. Maciej Osiecki omówił platformę Intel vPro, stanowiącą parasol ochronny działający poniżej systemu operacyjnego (technologie Intel Boot Guard, hardwarowa wirtualizacja oraz Secure Display chroniący przed sczytywaniem haseł przez keyloggery). Z kolei Michał Stochmal zaprezentował AMD Pro Security – układ wbudowany w procesory Ryzen, który ściśle współpracuje z HP Wolf Security i oprogramowaniem Microsoftu bez wzajemnego spowalniania komputera.
Przedstawiciel Microsoftu, Jacek Maśliński, wezwał natomiast do natychmiastowego porzucenia tradycyjnych haseł oraz kodów SMS MFA na rzecz architektury bezhasłowej (Passwordless / Passkeys), autoryzacji biometrycznej Windows Hello oraz wdrożenia bezwzględnej zasady Zero Trust („nikomu nie ufamy”). Maśliński zacytował dane, z których wynika, że aż 97% prób kradzieży tożsamości polega na wyłudzaniu tradycyjnych haseł, a cyberprzestępczość generuje już gigantyczne straty szacowane globalnie na 10,5 biliona dolarów (z czego 18,6 miliarda dolarów przypada na ataki wykorzystujące sztuczną inteligencję).
Wielka fala wymiany sprzętu – wygasanie Windows 10, certyfikacje Android 10 w AV i architektura hybrydowego biura
Trzecim, poruszonym na HP AMplify Elevate wątkiem, który ma zdominować decyzje zakupowe dyrektorów IT i partnerów handlowych w najbliższych miesiącach, jest nakładanie się na siebie twardych terminów wygaszania wsparcia dla kluczowych systemów operacyjnych oraz oprogramowania sal konferencyjnych. Rynek B2B wchodzi w fazę największej wymiany floty od czasów wybuchu pandemii w 2020 roku.
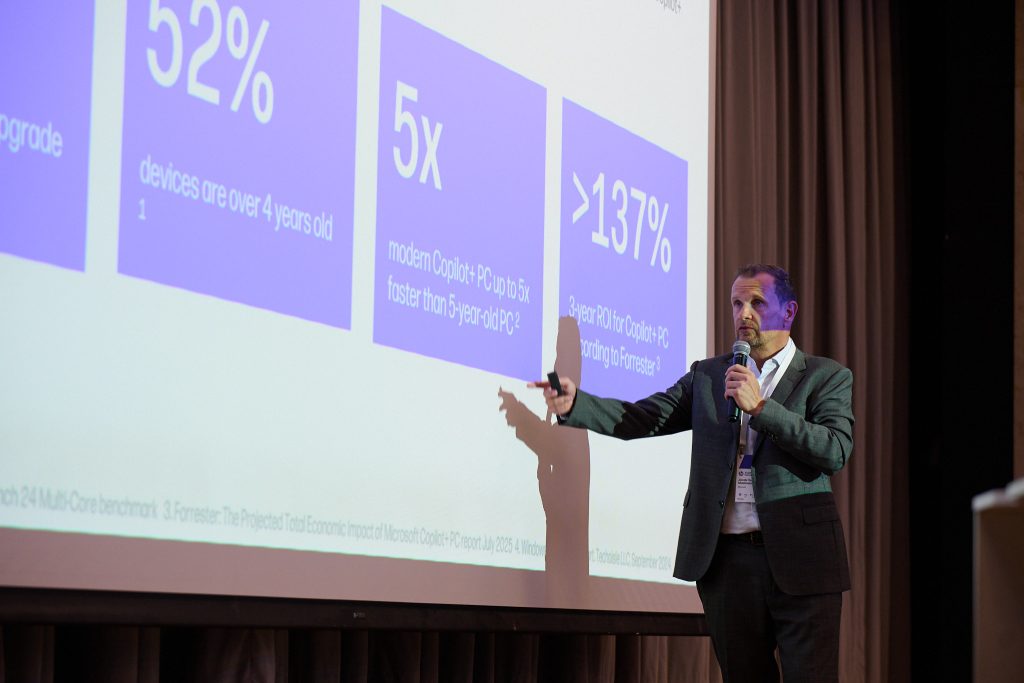
O skali problemu i jednocześnie gigantycznej szansie rynkowej mówił otwarcie Maśliński. Z przedstawionych przez niego danych wynika, że w Polsce aż 31% komputerów biznesowych nadal pracuje pod kontrolą systemu Windows 10. W przeliczeniu na realny sprzęt oznacza to od 1 do nawet 3 milionów komputerów w samej Polsce, które wkrótce utracą wsparcie techniczne i poprawki bezpieczeństwa. Co więcej, przeważająca większość z tych maszyn nie spełnia minimalnych wymagań sprzętowych (m.in. wymogu TPM 2.0 i odpowiednich generacji CPU), co wyklucza prosty darmowy upgrade do Windows 11 i wymusza ich fizyczną wymianę.
Maśliński zwrócił uwagę na jeszcze jeden niepokojący fakt: połowa komputerów działających już dzisiaj na Windows 11 to urządzenia zakupione masowo w trakcie covidowych zakupów w latach 2020–2021. Komputery te są dziś technologicznie przestarzałe – nie posiadają akceleratorów NPU, ich wydajność na baterii jest drastycznie niższa, a brak wbudowanych mechanizmów sztucznej inteligencji uniemożliwia sprawną pracę z nowymi wersjami oprogramowania biurowego.
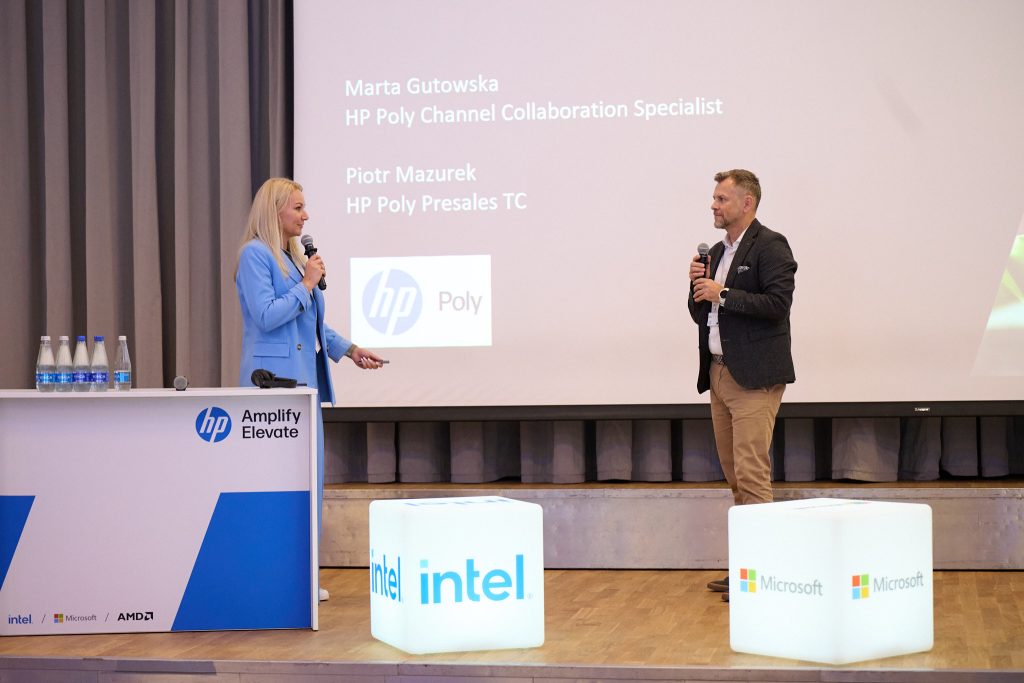
Równie dramatyczny zwrot akcji następuje w segmencie infrastruktury AV i sal konferencyjnych. Piotr Mazurek oraz Marta Gutowska (HP Poly) poinformowali o twardej gilotynie certyfikacyjnej, jaką wyznaczył Microsoft dla systemów Teams Rooms:
3 września 2026 roku […] Microsoft zakończył certyfikację urządzeń opartych o system Android 10. Po 3 września 2027 może się zdarzyć tak, że taki system po prostu się nie zaloguje do aplikacji [Teams] […] To jest ten rok u klientów, którym kończy się wsparcie i to jest ten moment, żeby zaoferować im drugą generację naszych urządzeń – podkreślił Mazurek.
Wycofanie certyfikacji dotyczy niezwykle popularnych na polskim rynku urządzeń wideokonferencyjnych pierwszej generacji, takich jak Poly Studio X30, X50, X70 czy systemów modularnych G7500. Ze względu na ograniczenia sprzętowe urządzenia te nie mogą zostać zaktualizowane do systemu Android 13. Oznacza to, że klienci, którzy nie zaplanują budżetów na ich wymianę, po wrześniu 2027 roku stracą oficjalne wsparcie Microsoft Teams, a ich salowe systemy wideokonferencyjne mogą ulec stopniowej dezaktualizacji lub przestać spełniać korporacyjne wymogi bezpieczeństwa.
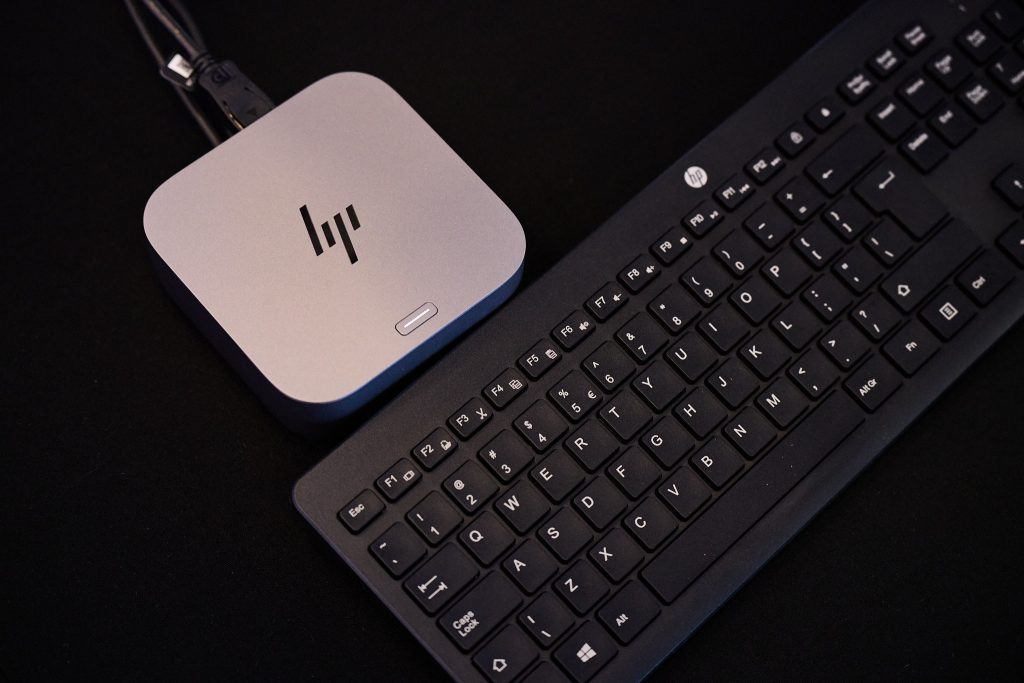
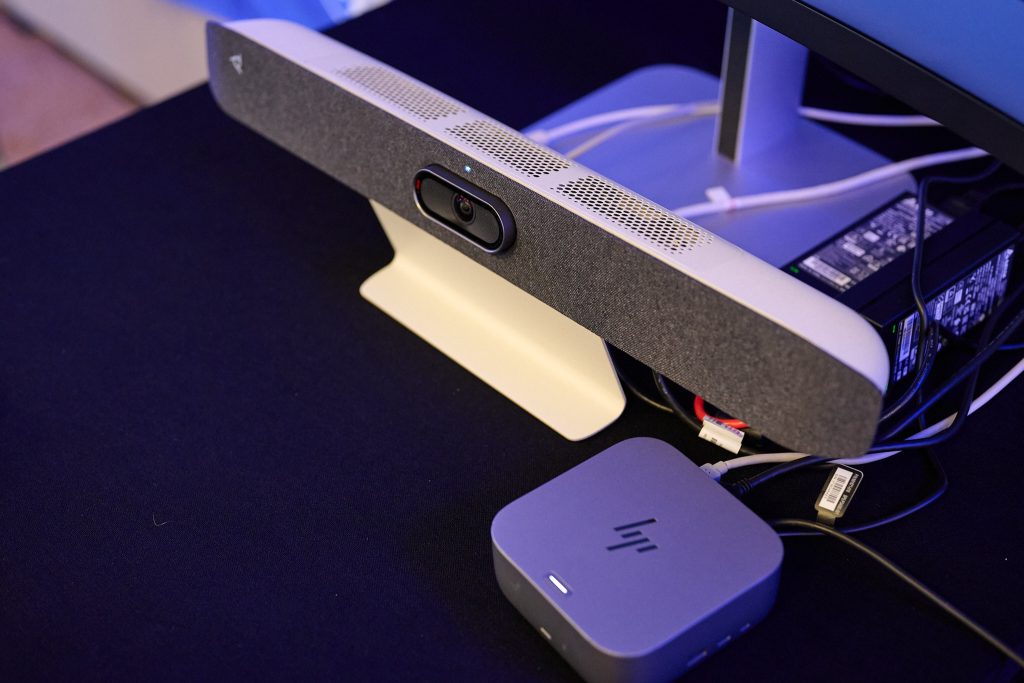
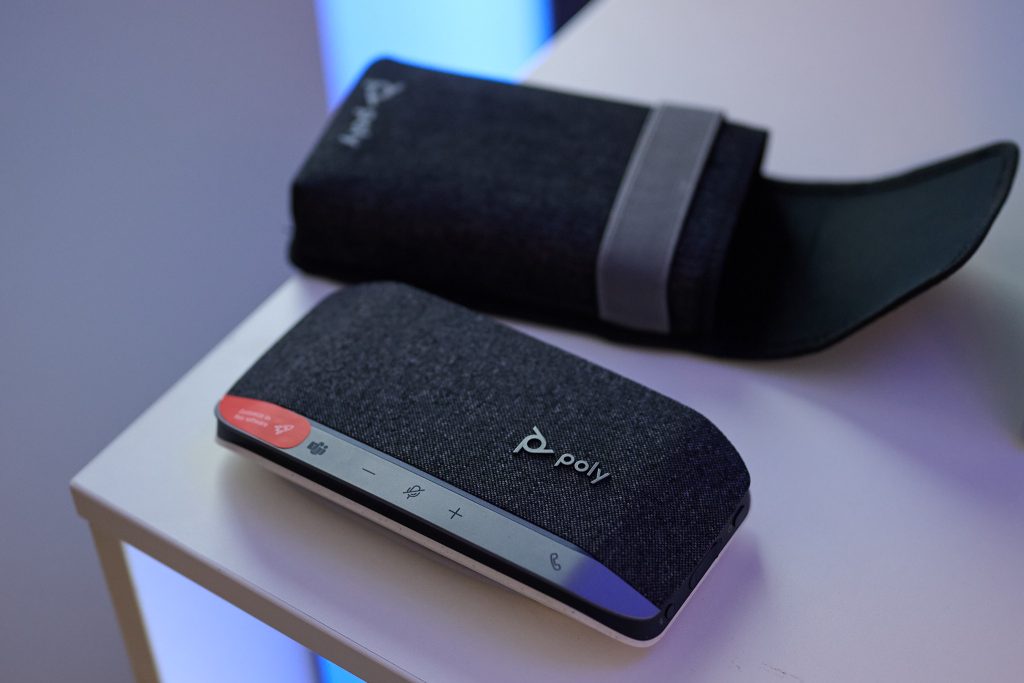
Odpowiedzią HP Poly jest wprowadzenie drugiej generacji urządzeń (posiadających cyfrę 2 w nazwie, wspierających migrację do Androida 13 i 15) oraz zupełnie nowej rodziny jednostek centralnych do sal konferencyjnych – HP Room Compute 5 oraz HP Room Compute 7. Są to wyciszone (poniżej 25 dB) komputery salowe pracujące pod kontrolą Windows IoT, wyposażone w dedykowane procesory z NPU o wydajności od 47 do 50 TOPS. Ich moce obliczeniowe są niezbędne do płynnej obsługi inteligentnych funkcji w aplikacjach Teams i Zoom – takich jak automatyczne kadrowanie uczestników, usuwanie szumów w tle (Acoustic Fence 2.0), symultaniczne tłumaczenie czy generowanie automatycznych notatek i podsumowań ze spotkań przez Copilota.
Aby ułatwić przedsiębiorstwom przejście przez proces wymiany sprzętu salowego, Marta Gutowska zaprezentowała oficjalny program HP Video Trade-in. Program pozwala partnerom handlowym oferować klientom rabaty na najnowsze systemy HP Poly drugiej generacji w zamian za wycofanie przestarzałych urządzeń dowolnych marek. Klient zobowiązuje się do ich utylizacji we własnym zakresie w ciągu 30 dni od dostawy nowego sprzętu. Z kolei dla urządzeń, które nie spełniają już najnowszych wymogów systemowych, alternatywną ścieżką jest ich wykorzystanie w trybie pasywnym – jako peryferia USB (UVC) podłączane do laptopów użytkowników w modelu BYOD – lub (w przypadku tradycyjnych terminali) praca w oparciu o protokół SIP.
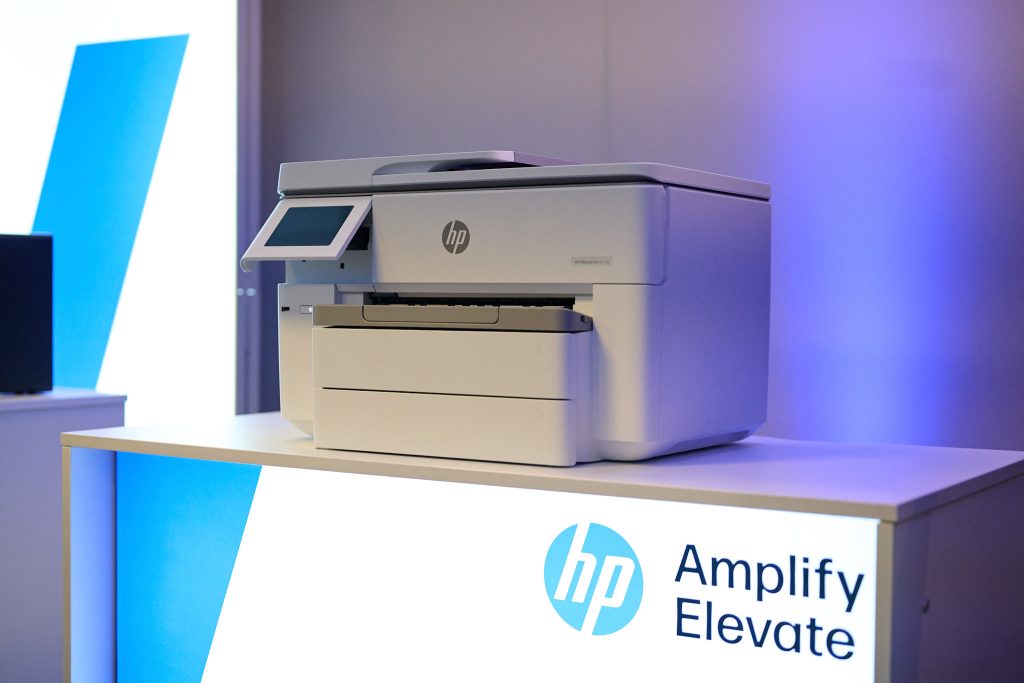
Całość architektury produktowej spięła strategia zaprezentowana przez Pawła Miszkiewicza (Dyrektora Kanału Partnerskiego w HP Inc Polska). Miszkiewicz ogłosił konsekwentną realizację strategii „One HP”, zachęcając partnerów handlowych do dostarczania klientom kompleksowego ekosystemu – od notebooków EliteBook i workstation ZBook, przez monitory i drukarki, aż po systemy audio-wideo Poly i usługi cyklu życia (Workforce Solutions / HP WXP).
Miszkiewicz podkreślił także, że HP znacząco rozbudowało polski zespół sprzedażowy i dedykowane fundusze marketingowe (MDF), stawiając sobie za cel umocnienie pozycji marki premium oraz pozycji lidera w segmencie małych i średnich przedsiębiorstw. Przekaz dla rynku jest jednoznaczny: partnerzy, którzy oferują klientom pełny portfel produktowy, maksymalizują swoje marże dzięki programom rabatowym (m.in. Super Power Booster), dając jednocześnie klientom końcowym gwarancję pełnej spójności technologicznej i bezpieczeństwa.
Podsumowanie i wnioski dla branży
Za nami kolejne wydarzenie, które można podsumować tylko w jeden sposób: sektor IT wyszedł z fazy teoretycznych dyskusji o sztucznej inteligencji i wszedł w etap twardych kalkulacji finansowych oraz wymogów prawno-operacyjnych. W związku z tym, dla dyrektorów IT, resellerów oraz integratorów systemowych wyłaniają się następujące wnioski (i sugestie) na najbliższe miesiące:
- Finansowa ewakuacja z chmury do AI PC: Opieranie codziennej pracy na chmurowych API i tokenach może generować niekontrolowane koszty i ryzyko wycieku danych. Przejście na komputery klasy AI PC z jednostkami NPU o mocy powyżej 40 TOPS pozwala przenieść do 95% obciążeń na lokalny sprzęt, redukując koszty eksploatacji do ceny zużytego prądu.
- Cyberbezpieczeństwo warstwowe normą prawną: Przepisy NIS2 oraz nowelizacja ustawy o KSC przenoszą odpowiedzialność za cyberbezpieczeństwo bezpośrednio na zarządy firm. Zabezpieczenia na poziomie systemu operacyjnego to za mało — kluczowa staje się ochrona poniżej warstwy OS (na poziomie sprzętu i BIOS-u). Standardy takie jak Security by Design, sprzętowa mikro-wirtualizacja i izolacja zagrożeń oraz architektura Zero Trust stają się wymogiem koniecznym, by spełnić kryteria wymogów prawnych i przetargowych.
- Skumulowany szczyt wymiany floty (2026–2027): Polskie przedsiębiorstwa mierzą się z kumulacją długu technologicznego. Z jednej strony to konsekwencje zakończonego wsparcia dla Windows 10 (dotyczące nawet 3 mln urządzeń w Polsce), z drugiej — sztywne terminy wygasania certyfikacji dla systemów wideokonferencyjnych z Androidem 10 (wrzesień 2026/2027). Brak planowej wymiany sprzętu wymusi na firmach nagłe wydatki, narażając je na luki w zabezpieczeniach oraz utratę ciągłości działania w salach spotkań.
- Transformacja roli partnera z dostawcy w doradcę: Rynek B2B przestaje kupować „pudełka” i surowe parametry. Wygraną pozycję zyskują partnerzy potrafiący przetłumaczyć specyfikację technologiczną (NPU, nowe architektury chipów, mikrowirtualizację) na mierzalne wartości dla zarządów: redukcję kosztów, bezpieczeństwo prawne i ochronę przed przestojami.
Najnowszy numer


Najnowszy numer