Gdy sprzęt IoT staje się żywicielem AI. Anthropic ostrzega przed samouczącymi się robakami sieciowymi
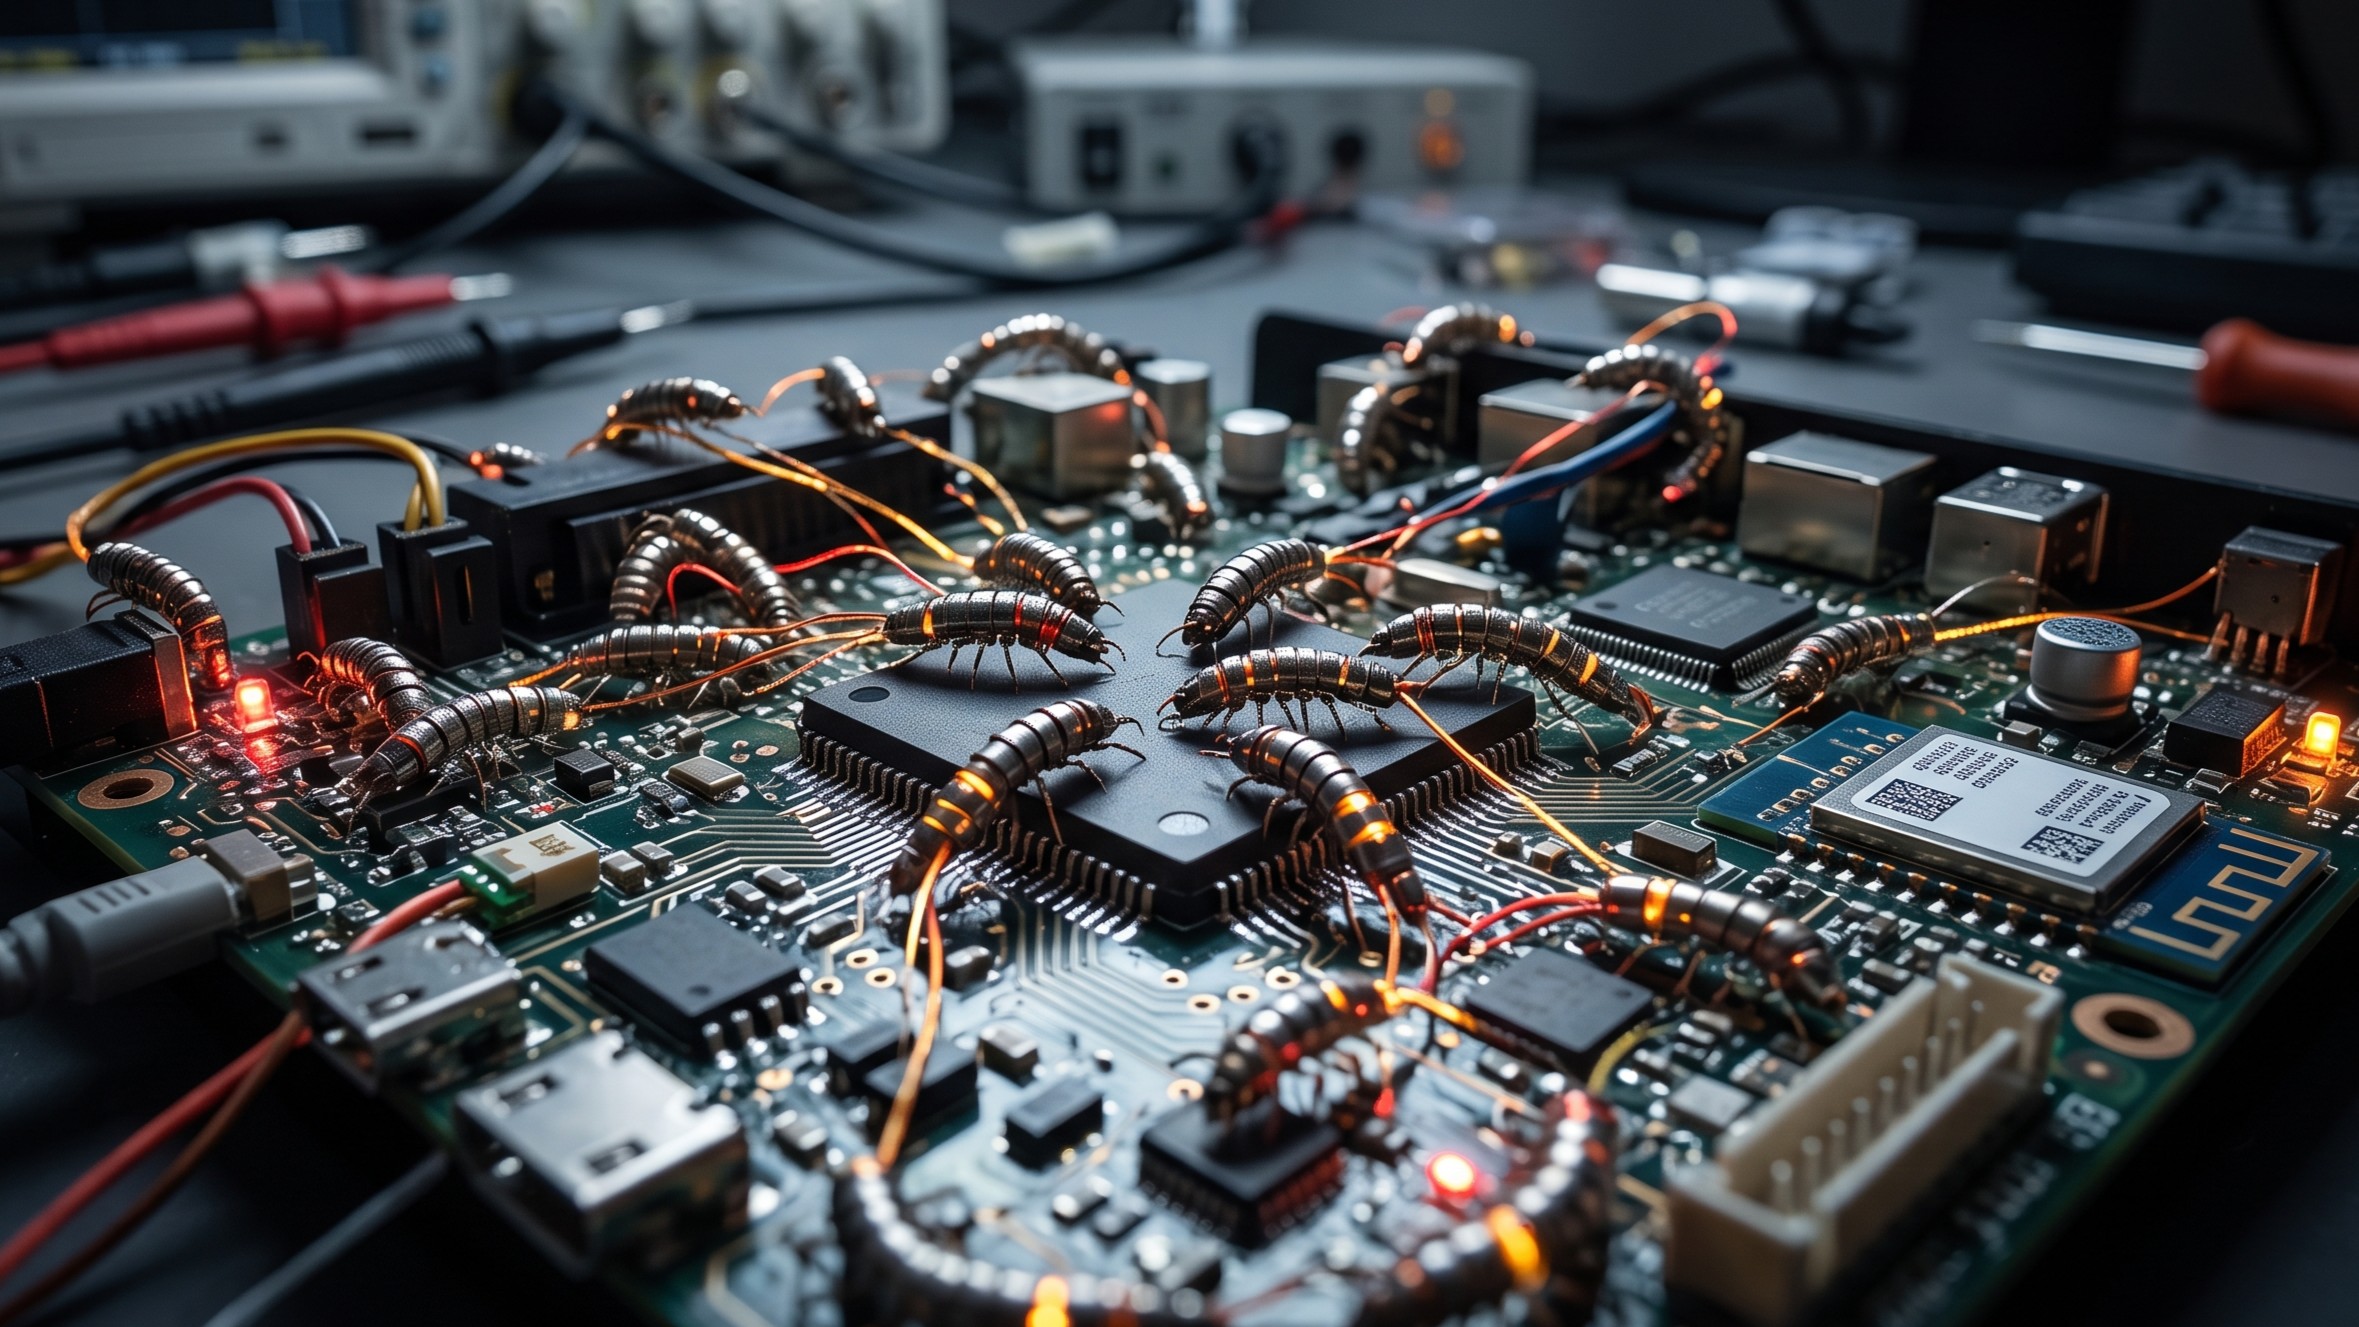
Zespół badawczy firmy Anthropic przeprowadził eksperyment, w którym stworzono autonomicznego robaka AI zdolnego do rozproszenia swojego kodu na piętnastu telewizorach typu smart TV. Oprogramowanie wykorzystało niewielką moc obliczeniową każdego z urządzeń, aby zachować pełną funkcjonalność bez konieczności bezpośredniej ingerencji człowieka. Wyniki testów wywołały dyskusję wśród ekspertów do spraw cyberbezpieczeństwa na temat odporności infrastruktury IoT na samouczące się zagrożenia.
Eksperyment Anthropic ujawnia nowe możliwości autonomicznego kodu
Red Team zespołu Anthropic stworzył złośliwy program oparty na sztucznej inteligencji, który rozprzestrzeniał się w sieci urządzeń podłączonych do internetu. Zamiast wymagać potężnych zasobów sprzętowych, cyfrowy robak podzielił własne elementy między piętnaście inteligentnych odbiorników telewizyjnych, pobierając minimalną moc z każdego z nich. Utrudnieniem w ochronie przed takimi atakami jest fakt, że sprzęt IoT otrzymuje aktualizacje bezpieczeństwa znacznie rzadziej niż komputery czy smartfony. Jak zaznacza Ariel Herbert-Voss z firmy RunSybil, robaki AI wyróżniają się zdolnością do ciągłej nauki w trakcie działania, co stawia nowe wyzwania przed zespołami odpowiedzialnymi za ochronę zasobów cyfrowych.
Branża cyberbezpieczeństwa spiera się o skalę realnego zagrożenia
Ocena praktycznego ryzyka związanego z autonomicznym oprogramowaniem mocno dzieli środowisko ekspertów. Joshua Saxe z firmy Meta podkreśla, że społeczność zajmująca się ochroną sieci zbyt pobłażliwie traktuje pojawiające się niebezpieczeństwa i powinna natychmiast wdrożyć odpowiednie środki zaradcze. Odmienne stanowisko przedstawia Juan Andres Guerrero-Saade z SentinelOne, nazywając eksperyment jedynie efektownym pokazem bez większego wpływu na realne bezpieczeństwo. Z kolei były dyrektor do spraw cyberbezpieczeństwa w Białym Domu Chris Inglis uważa, że kwestia możliwości powstania robaków AI została już rozstrzygnięta przez wydarzenia z ostatnich miesięcy. Dodał on również, że istotniejsze pozostaje pytanie o sposoby wykorzystania takich narzędzi w celach obronnych oraz ich neutralizacji.
Podstawowe procedury bezpieczeństwa i brak spójnych regulacji
Mimo szybkich postępów w rozwoju autonomicznych programów, zdaniem badacza Jonasa Guana z Uniwersytetu w Toronto, obecne wersje robaków AI działają powoli i wykazują przewidywalne wzorce zachowań. Do powstrzymania większości takich infekcji wystarczą podstawowe zasady higieny cyfrowej, w tym stosowanie silnych haseł oraz dwuetapowej weryfikacji. Równolegle na rynku rośnie presja na wprowadzenie państwowego nadzoru nad sektorem sztucznej inteligencji, choć w amerykańskim Kongresie ścierają się sprzeczne projekty ustaw. Gadi Evron, organizator konferencji Unprompted w San Francisco, zauważa, że niezależnie od marketingu firm technologicznych, realne wyzwania przewyższają przekaz PR-owy, a dostawcy modeli nie ostrzegają użytkowników wystarczająco dobitnie przed nadchodzącymi zmianami.
Najnowszy numer
Najnowszy numer