Smishing niemal 7x skuteczniejszy od phishingu. 70% pracowników kliknęło fałszywy SMS od sklepu z elektroniką

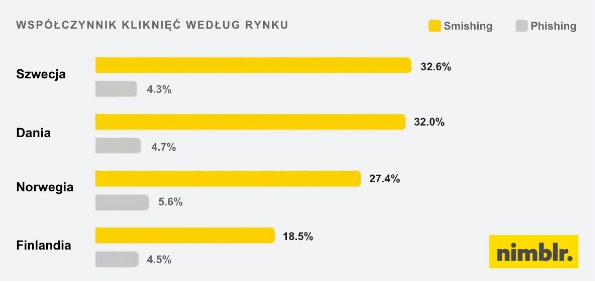
W 2025 r. operatorzy telekomunikacyjni zablokowali w Polsce niemal 1,9 mln złośliwych SMS-ów – wynika z danych CERT Polska. O podatności pracowników na takie wiadomości świadczą wyniki symulacji Nimblr przeprowadzonych na czterech rynkach nordyckich: średni wskaźnik kliknięć w link z SMS-em wyniósł 29,4%, czyli był niemal siedmiokrotnie wyższy niż w przypadku phishingowych e-maili (4,5%). Najskuteczniejsze okazały się SMS-y przypominające codzienne powiadomienia, np. o promocji, odbiorze leku, zwrocie pieniędzy lub podejrzanej transakcji.
Przez lata użytkownicy uczyli się rozpoznawać phishingowe e-maile: sprawdzają adres nadawcy, zwracają uwagę na nietypowe załączniki i ostrożniej podchodzą do linków. Tych samych nawyków nie stosują jednak równie konsekwentnie wobec SMS-ów, które odczytują na telefonie, często w pośpiechu.
Na małym ekranie odbiorca widzi mniej informacji pozwalających ocenić wiarygodność komunikatu. SMS może jednocześnie przypominać wiadomość, którą rzeczywiście wysłałby bank, kurier, operator czy urząd. W takich warunkach treść wzbudzająca ostrożność w skrzynce e-mail może zostać potraktowana jako rutynowe powiadomienie – wyjaśnia Magdalena Baraniewska, Channel Sales Executive w Nimblr.
Różnica między smishingiem a phishingiem była widoczna na każdym z czterech rynków badanych przez Nimblr. Najwyższy średni wskaźnik kliknięć w symulowane SMS-y odnotowano w Szwecji i Danii i wyniósł on około 32%. Najniższy w Finlandii 18,5%. W przypadku e-maili wskaźniki na tych samych rynkach mieściły się w przedziale od 4,3 do 5,6%.
Najskuteczniejsze okazały się wiadomości dotyczące drobnych zdarzeń o wysokim prawdopodobieństwie. Fałszywa informacja o promocji w sklepie z elektroniką w Szwecji uzyskała 69,4% kliknięć, a komunikat o możliwości odbioru leku w Danii – 58,3%. Oferta bezpłatnych e-booków osiągnęła natomiast 46,7%, fałszywa wiadomość od wsparcia Amazon – 39,1%, a alert o transakcji bankowej – 32%.
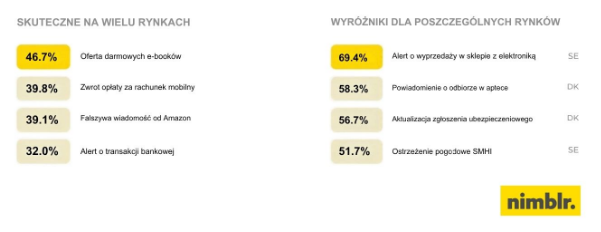
Wyniki wskazują, że obietnica niewielkiej korzyści lub prośba o wykonanie rutynowej czynności może działać skuteczniej niż komunikat zapowiadający poważne zagrożenie. Zwyczajne powiadomienie łatwiej wpisuje się w codzienny rytm odbiorcy i pozostawia mniej czasu na ocenę jego wiarygodności.
Wspólnym mianownikiem fałszywych wiadomości SMS jest odwołanie do sytuacji znanych odbiorcom oraz wywoływanie presji czasu. Lokalna marka dodatkowo uwiarygadnia komunikat. Przestępcy wykorzystują skalę działania i wybierają sytuacje, które będą znajome odpowiednio dużej grupie odbiorców – tłumaczy Joanna Stawicka, Channel Sales Executive w Nimblr.
Skalę wykorzystywania lokalnych scenariuszy pokazuje kampania smishingowa ujawniona w 2026 roku przez badaczy Hunt.io. Objęła 19 państw, a przestępcy podszywali się m.in. pod instytucje publiczne, operatorów pocztowych i firmy telekomunikacyjne. Badacze powiązali z jedną operacją 1628 złośliwych adresów URL. Fałszywe strony były dostosowywane do poszczególnych krajów i naśladowały serwisy, z których ich mieszkańcy korzystają na co dzień.
W Polsce w 2025 roku operatorzy zablokowali szacunkowo 1 883 610 złośliwych SMS-ów, czyli o ponad 400 tys. więcej niż rok wcześniej. Wiadomości zatrzymywano na podstawie 790 wzorców przygotowanych przez CERT Polska. Skuteczniejsze blokowanie linków wpływa jednak na sposób prowadzenia ataków. Wiadomość coraz częściej ma jedynie skłonić odbiorcę do odpowiedzi, wykonania telefonu albo przejścia do rozmowy w komunikatorze. Właściwa próba wyłudzenia danych lub pieniędzy następuje w kolejnym etapie kontaktu.
Skala i skuteczność smishingu rodzą konieczność rozszerzenia firmowych szkoleń z cyberbezpieczeństwa poza pocztę elektroniczną oraz uwzględnienia w nich praktycznej nauki rozpoznawania fałszywych wiadomości SMS i właściwego reagowania na nie. Realistyczne ćwiczenie może rozpocząć się od informacji o przesyłce, zwrocie pieniędzy, podejrzanej transakcji lub pilnej prośby przełożonego. Po reakcji pracownik powinien od razu otrzymać wyjaśnienie, jakie elementy wzbudziły zaufanie, które sygnały wymagały sprawdzenia oraz jak zweryfikować komunikat bez korzystania z podanego w nim numeru lub linku.
Po otrzymaniu podejrzanego SMS-a warto powstrzymać się od odpowiedzi i otwierania linku, a informację potwierdzić bezpośrednio u firmy lub instytucji, która miała wysłać wiadomość, korzystając z samodzielnie znalezionych danych kontaktowych. Podejrzanego SMS-a można również bezpłatnie przekazać na numer 8080 prowadzony przez CERT Polska – podkreśla Joanna Stawicka z Nimblr.
Najnowszy numer
Najnowszy numer