Odporność nową metryką dla zarządu, wnioski z panelu „Cyberodporność państwa i biznesu w erze permanentnego kryzysu” podczas Cyber24 DAYS

Ataki rozwijają się dziś szybciej niż większość organizacji jest w stanie podejmować decyzje. AI skróciła cykl działań w obszarze cyberbezpieczeństwa z dni do minut, a pojedynczy incydent może rozprzestrzenić się poprzez partnerów, dostawców i usługi chmurowe daleko poza organizację, która była jego pierwotnym celem. Dla zarządów pytanie nie brzmi już, czy dojdzie do zakłócenia działalności, ale czy organizacja będzie w stanie nadal funkcjonować, ograniczyć skutki incydentu, szybko przywrócić sprawność i utrzymać zaufanie, gdy do niego dojdzie. To sprawia, że zarządzanie tożsamością, nadzór nad AI oraz krytyczne zależności stają się kwestiami dla liderów biznesowych, a nie jedynie zagadnieniami technicznymi pozostającymi w gestii IT.
Dane wyraźnie pokazują skalę zagrożeń i konieczność budowania cyberodporności w kompleksowy sposób oraz ustalenia zasad zarządzania AI. W najnowszym raporcie Microsoft Digital Defense odnotowano w ciągu 12 miesięcy ponad 46 mln ataków polegających na podszywaniu się pod kontakty biznesowe. Jednocześnie 88% przedsiębiorstw już eksperymentuje z agentami AI, a 82% liderów planuje wdrożyć je na szerszą skalę w ciągu najbliższych 12–18 miesięcy. Prognozy branżowe wskazują, że do 2028 roku w środowiskach produkcyjnych może działać około 1,3 mld agentów AI.
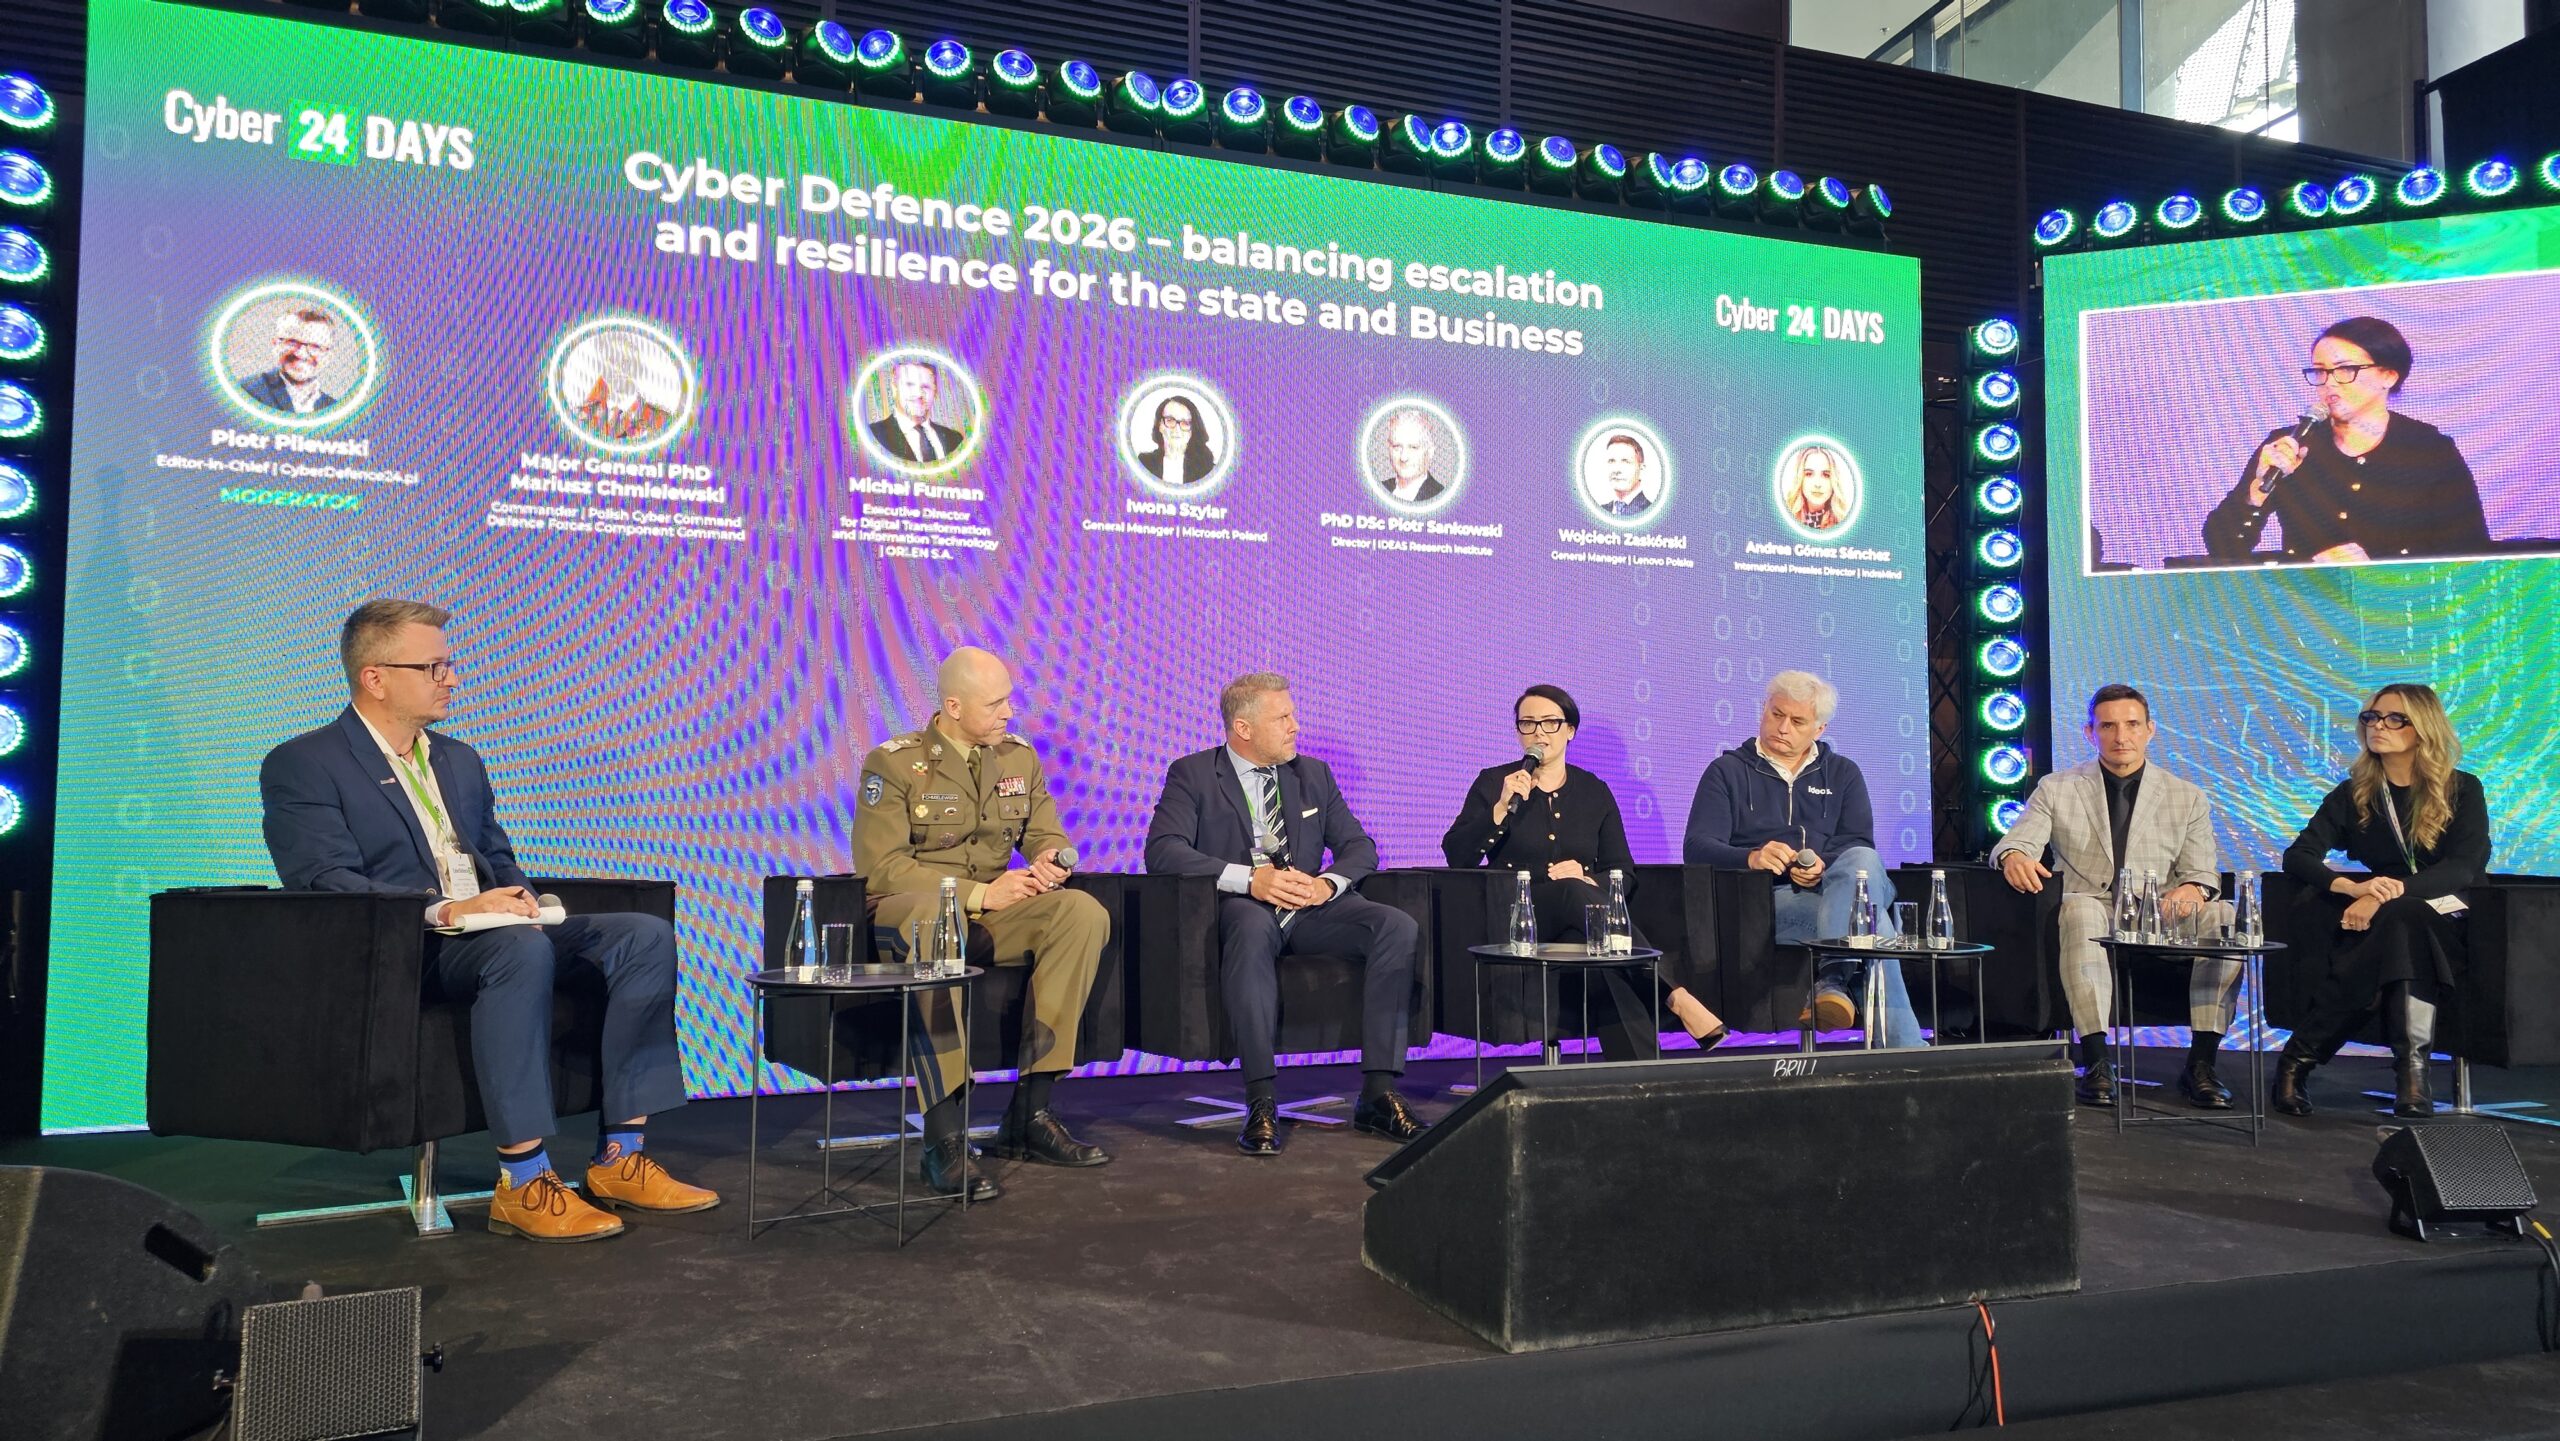
Właśnie o tym rozmawiali uczestnicy panelu „Cyberodporność państwa i biznesu w erze permanentnego kryzysu” podczas Cyber24 DAYS. Dyskusję prowadził Piotr Pilewski, redaktor naczelny CyberDefence24.pl, a udział w niej wzięli: Iwona Szylar, dyrektor generalna Microsoft w Polsce, gen. dyw. prof. dr hab. inż. Mariusz Chmielewski, dowódca Wojsk Obrony Cyberprzestrzeni, Michał Furman, Executive Director for Digital Transformation and Information Technology w ORLEN S.A., prof. dr hab. Piotr Sankowski, dyrektor IDEAS Research Institute, Andrea Gómez Sánchez, International Project Manager w Indra oraz Wojciech Zaskórski, General Manager w Lenovo Polska.
Bezpieczeństwo buduje przewagę i zaufanie
„Odporności i bezpieczeństwa nie należy traktować w kategorii kosztów, tylko w kategorii budowania przewagi konkurencyjnej organizacji i państwa” – podkreśliła w czasie dyskusji Iwona Szylar, dyrektor generalna Microsoft w Polsce. Takie spojrzenie zmienia sposób podejmowania decyzji na szczeblu zarządczym: skoro bezpieczeństwo buduje przewagę, nie może być dodatkiem do strategii ani technicznym zadaniem realizowanym dopiero po wyznaczeniu kierunku rozwoju. Powinno być jej integralną częścią, ponieważ to właśnie odporność organizacji warunkuje utrzymanie kluczowych usług, ochronę klientów i zdolność do działania również pod presją.
Podejście to ma również bezpośrednie znaczenie biznesowe. Klienci coraz częściej oceniają partnerów nie tylko przez pryzmat oferty, lecz także ich wiarygodności i gotowości na zakłócenia. Organizacja, która potrafi zapewnić ciągłość działania, chroni relacje, reputację i przychody. Dlatego rozmowa o cyberodporności powinna być rozmową o wartości dla klienta i odpowiedzialności liderów, a nie wyłącznie o budżecie technologicznym.
Gotowość zaczyna się od przywództwa
Cyberzagrożenia nie są już zdarzeniami sporadycznymi, lecz stałym elementem otoczenia, w którym funkcjonują organizacje. Najnowszy Microsoft Digital Defense Report 2026 pokazuje, z jaką intensywnością trzeba mierzyć się każdego dnia: Microsoft przetwarza ponad 165 bilionów sygnałów bezpieczeństwa, wykrywa średnio 31 mln przypadków ryzyka związanego z tożsamością oraz blokuje 4,7 mln plików zawierających złośliwe oprogramowanie. Mając na uwadze tę skalę, dojrzała organizacja powinna zakładać, że zakłócenie może nastąpić, i zawczasu określić, które funkcje muszą zostać utrzymane, jak szybko należy je przywrócić oraz kto odpowiada za kluczowe decyzje. Przygotowuje architekturę, procesy i plany awaryjne tak, aby awaria lub atak na jeden element nie sparaliżowały całej organizacji ani świadczonych przez nią usług. Jak ustalili uczestnicy debaty, miarą dojrzałości nie jest uniknięcie każdego incydentu, lecz zdolność do ograniczenia strat, utrzymania najważniejszych funkcji, odtworzenia działania w uzgodnionym czasie i zachowania zaufania klientów.
To zadanie dla całego kierownictwa, nie tylko dla zespołów technologicznych. Zarząd powinien znać najważniejsze zależności biznesowe, rozumieć możliwe skutki przestoju i zadbać o jasny podział odpowiedzialności. Technologia wspiera odporność, ale o skuteczności reakcji decydują również ludzie, procesy i zdolność do szybkiego działania pod presją.
Odporność jest wspólną odpowiedzialnością
Jak podkreślał Brad Smith podczas World Economic Forum 2025, przy obecnej skali zagrożeń żadna organizacja ani państwo nie jest w stanie skutecznie bronić się w pojedynkę, a cyberbezpieczeństwo stało się wspólnym obowiązkiem sektora publicznego i prywatnego. Globalni dostawcy wnoszą skalę, doświadczenie i szeroką perspektywę na zagrożenia, ale równie istotne są lokalna odpowiedzialność, znajomość otoczenia i relacje z partnerami. Dla liderów oznacza to konieczność świadomego budowania ekosystemu współpracy jeszcze przed wystąpieniem kryzysu.
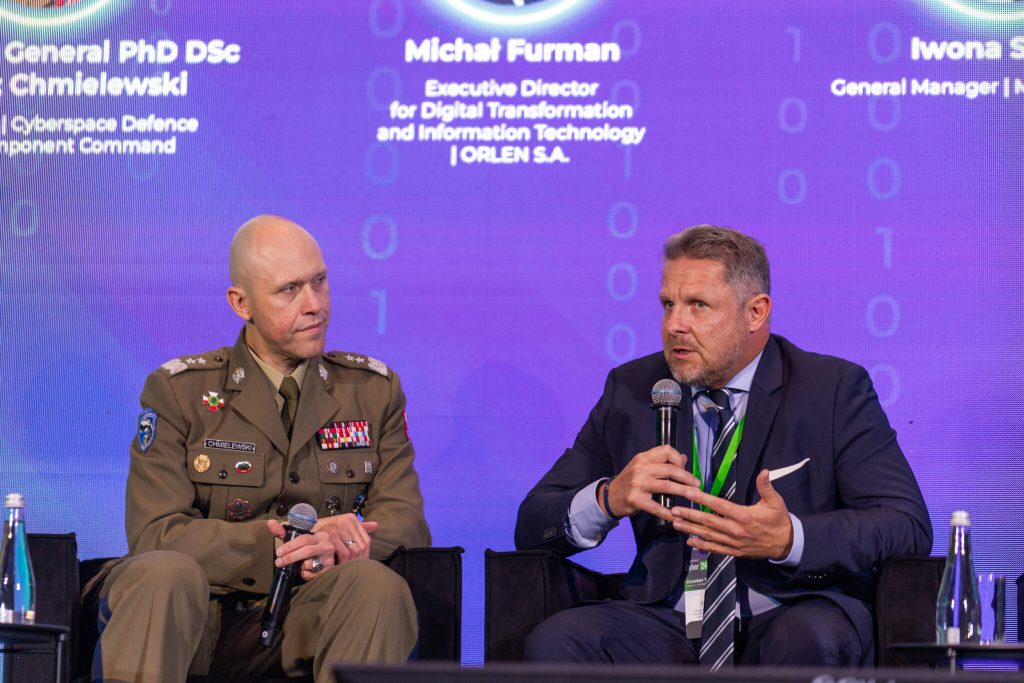
Foto: Cyber24 DAYS / Od lewej: gen. dyw. prof. dr hab. inż. Mariusz Chmielewski, dowódca Wojsk Obrony Cyberprzestrzeni oraz Michał Furman, Executive Director for Digital Transformation and Information Technology w ORLEN S.A.
W dyskusji wybrzmiała również zgoda, że współpraca pozwala zobaczyć więcej niż perspektywa pojedynczej firmy. Michał Furman, Executive Director for Digital Transformation and Information Technology w ORLEN S.A., zwracał uwagę, że organizacje najlepiej rozpoznają ryzyka we własnym obszarze, natomiast wymiana informacji pomaga odkryć zależności i luki w całym łańcuchu dostaw. Odporność jednej firmy zależy więc także od gotowości jej partnerów.
Informacja ma wartość, gdy prowadzi do decyzji
Konkretny wymiar takiej współpracy pokazuje przykład Ukrainy. Tuż przed rozpoczęciem rosyjskiej inwazji, poprzedzonej atakiem w cyberprzestrzeni, analitycy Microsoft Threat Intelligence Center wykryli złośliwe oprogramowanie i natychmiast poinformowali o zagrożeniu ukraiński rząd. Przekazali również zalecenia techniczne pozwalające je zatrzymać, a trzy godziny po wykryciu zagrożenia udostępniona została aktualizacja oprogramowania, z której mogli skorzystać klienci Microsoft i współpracujące państwa. To właśnie bardzo konkretny wymiar budowania partnerstw prowadzących do odporności.
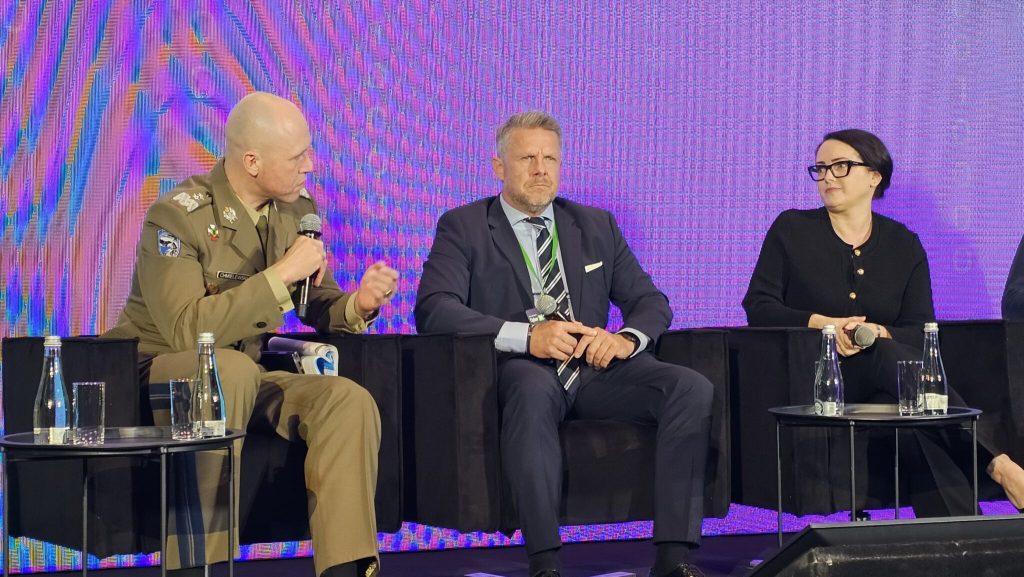
Foto: Cyber24 DAYS Od lewej: gen. dyw. prof. dr hab. inż. Mariusz Chmielewski, dowódca Wojsk Obrony Cyberprzestrzeni, Michał Furman, Executive Director for Digital Transformation and Information Technology w ORLEN S.A. oraz Iwona Szylar, dyrektor generalna Microsoft w Polsce.
Tak powinien działać dojrzały model partnerstwa: właściwa informacja trafia do właściwych osób w czasie, który pozwala podjąć decyzję. Gen. dyw. prof. dr hab. inż. Mariusz Chmielewski, dowódca Wojsk Obrony Cyberprzestrzeni, wskazywał, że szybkie powiadamianie o podatnościach umożliwia wcześniejszą reakcję.
Gotowość trzeba regularnie sprawdzać
Strategia i procedury są potrzebne, ale nie wystarczą. Jak wskazali uczestnicy debaty, gotowość organizacji trzeba potwierdzać w praktyce poprzez regularne testy i ćwiczenia. Dopiero działanie pod presją pokazuje, czy odpowiedzialność jest jasna, decyzje zapadają wystarczająco szybko, a ludzie, procesy i partnerzy potrafią ze sobą współpracować.
Dla liderów wniosek jest jednoznaczny: odporność należy traktować jako stały element zarządzania organizacją. Trzeba wiedzieć, które funkcje są krytyczne, kto odpowiada za ich utrzymanie, jak działa współpraca z partnerami i czy przyjęte założenia zostały sprawdzone. Przewaga nie powstaje w chwili kryzysu. Buduje się ją wcześniej – poprzez decyzje, które pozwalają chronić klientów, zachować zaufanie i utrzymać działalność wtedy, gdy warunki stają się trudne.
Najnowszy numer


Najnowszy numer