Microsoft rozszerza możliwości chmury suwerennej dla sektorów regulowanych

Microsoft ogłosił rozbudowę funkcji w ramach rozwiązania Microsoft Sovereign Cloud, dając przedsiębiorstwom oraz administracji publicznej pełną kontrolę nad danymi i operacjami w środowiskach chmurowych. Nowe rozwiązania obejmują narzędzie Sovereign Control Panel, lokalną dystrybucję sztucznej inteligencji Foundry Local oraz usługę GitHub Enterprise Local. Rozszerzone mechanizmy kontroli pozwalają dostosować poziom ochrony do specyfiki poszczególnych zasobów cyfrowych.
Podejście do suwerenności cyfrowej koncentruje się na specyfice przetwarzanych zasobów
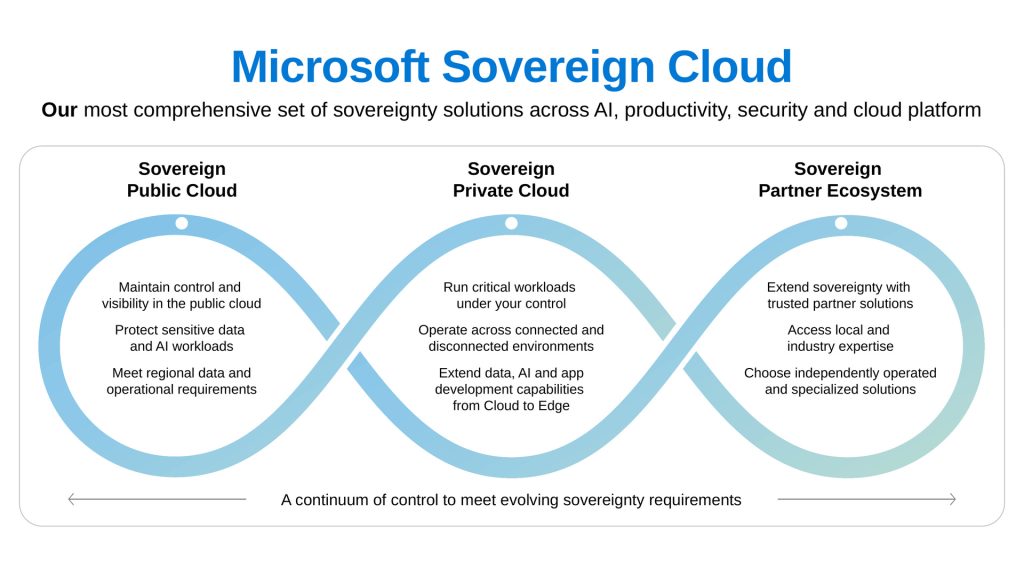
Wdrażanie zaawansowanych rozwiązań chmurowych w usługach publicznych i sektorach regulowanych wymaga precyzyjnego określenia zasad dostępu oraz ochrony danych. Douglas Phillips, prezes i dyrektor do spraw technologii w dziale Microsoft Specialized Clouds, zaznaczył, że w rozmowach z liderami sektora publicznego i infrastruktury krytycznej stale powraca potrzeba wykorzystania technologii w najważniejszych systemach przy jednoczesnym zachowaniu nad nimi pełnej kontroli. Koncepcja Microsoft Sovereign Cloud opiera się na dostarczaniu zróżnicowanych poziomów zarządzania w ramach chmury publicznej, prywatnej oraz ekosystemu partnerów. Pozwala to organizacjom na elastyczne dopasowanie wymogów bezpieczeństwa do konkretnych aplikacji bez konieczności wymuszania jednego modelu dla całej infrastruktury. W chmurze publicznej wprowadzone zostaje narzędzie Sovereign Control Panel w wersji public preview na wydarzeniu Microsoft Ignite, które oferuje skonsolidowany podgląd stanu suwerenności w portalu Azure. Dodatkowo klienci w Unii Europejskiej oraz Europejskim Stowarzyszeniu Wolnego Handlu otrzymują dostęp do rozwiązań Data Guardian i Production Touch Ledger, zapewniających stały nadzór nad zdalnym dostępem inżynierów oraz rejestrację wszelkich działań operacyjnych.
Środowiska lokalne zyskują wsparcie dla sztucznej inteligencji i narzędzi programistycznych
Prywatna chmura suwerenna oparta na Azure Local rozszerza możliwości chmurowe na infrastrukturę zarządzaną bezpośrednio przez klienta, działając w trybie połączonym oraz odłączonym. Ogłoszona możliwość płynnego przechodzenia między pracą w sieci a działaniem offline umożliwia utrzymanie ciągłości działania w przypadku zakłóceń łączności. W obszarze danych do ogólnej dostępności trafia SQL Server na Azure Local, a bazy DocumentDB i Blob Storage wchodzą w fazę public preview. Wyrazistym elementem rozbudowy oferty jest udostępnienie GitHub Enterprise Local oraz platformy Foundry Local na Azure Local, co pozwala na lokalne wykonywanie wnioskowania modeli AI oraz pracę na repozytoriach kodu bez wysyłania danych na zewnątrz. Rozwiązania te wspierają również poufne maszyny wirtualne z powierniczym szyfrowaniem pamięci, a także architekturę wielodostępności (multitenancy), dając dostawcom usług możliwość budowania izolowanych środowisk dla wielu jednostek organizacyjnych.
Ekosystem partnerów wspiera dostosowywanie rozwiązań do lokalnych wymogów prawnych
Ochrona danych i realizacja zasad suwerenności cyfrowej wymagają uwzględnienia zróżnicowanych regulacji krajowych oraz specyfiki poszczególnych branż. Microsoft rozwija wsparcie dla niezależnych chmur narodowych, takich jak Bleu Cloud we Francji czy Delos Cloud w Niemczech, oferujących odrębne modele własności i operacji. Ponadto usługa Azure Managed HSM pozwala obecnie na przechowywanie głównego klucza szyfrującego we własnym sprzęcie klienta lub u zaufanej strony trzeciej poza infrastrukturą dostawcy chmury. Z kolei w obszarze bezpiecznej współpracy wielostronnej udostępniono rozwiązanie Azure Confidential Clean Rooms w wersji limited preview, co umożliwia analizę wrażliwych zbiorów danych bez ujawniania informacji źródłowych. Całość architektury dopełniają opublikowane wzorce projektowe i wytyczne ciągłości działania, które pomagają organizacjom przygotować się na zmiany warunków geopolitycznych oraz sieciowych.
Najnowszy numer
Najnowszy numer