Badanie Veeam: AI Act i NIS2 zwiększają presję na kadrę zarządzającą

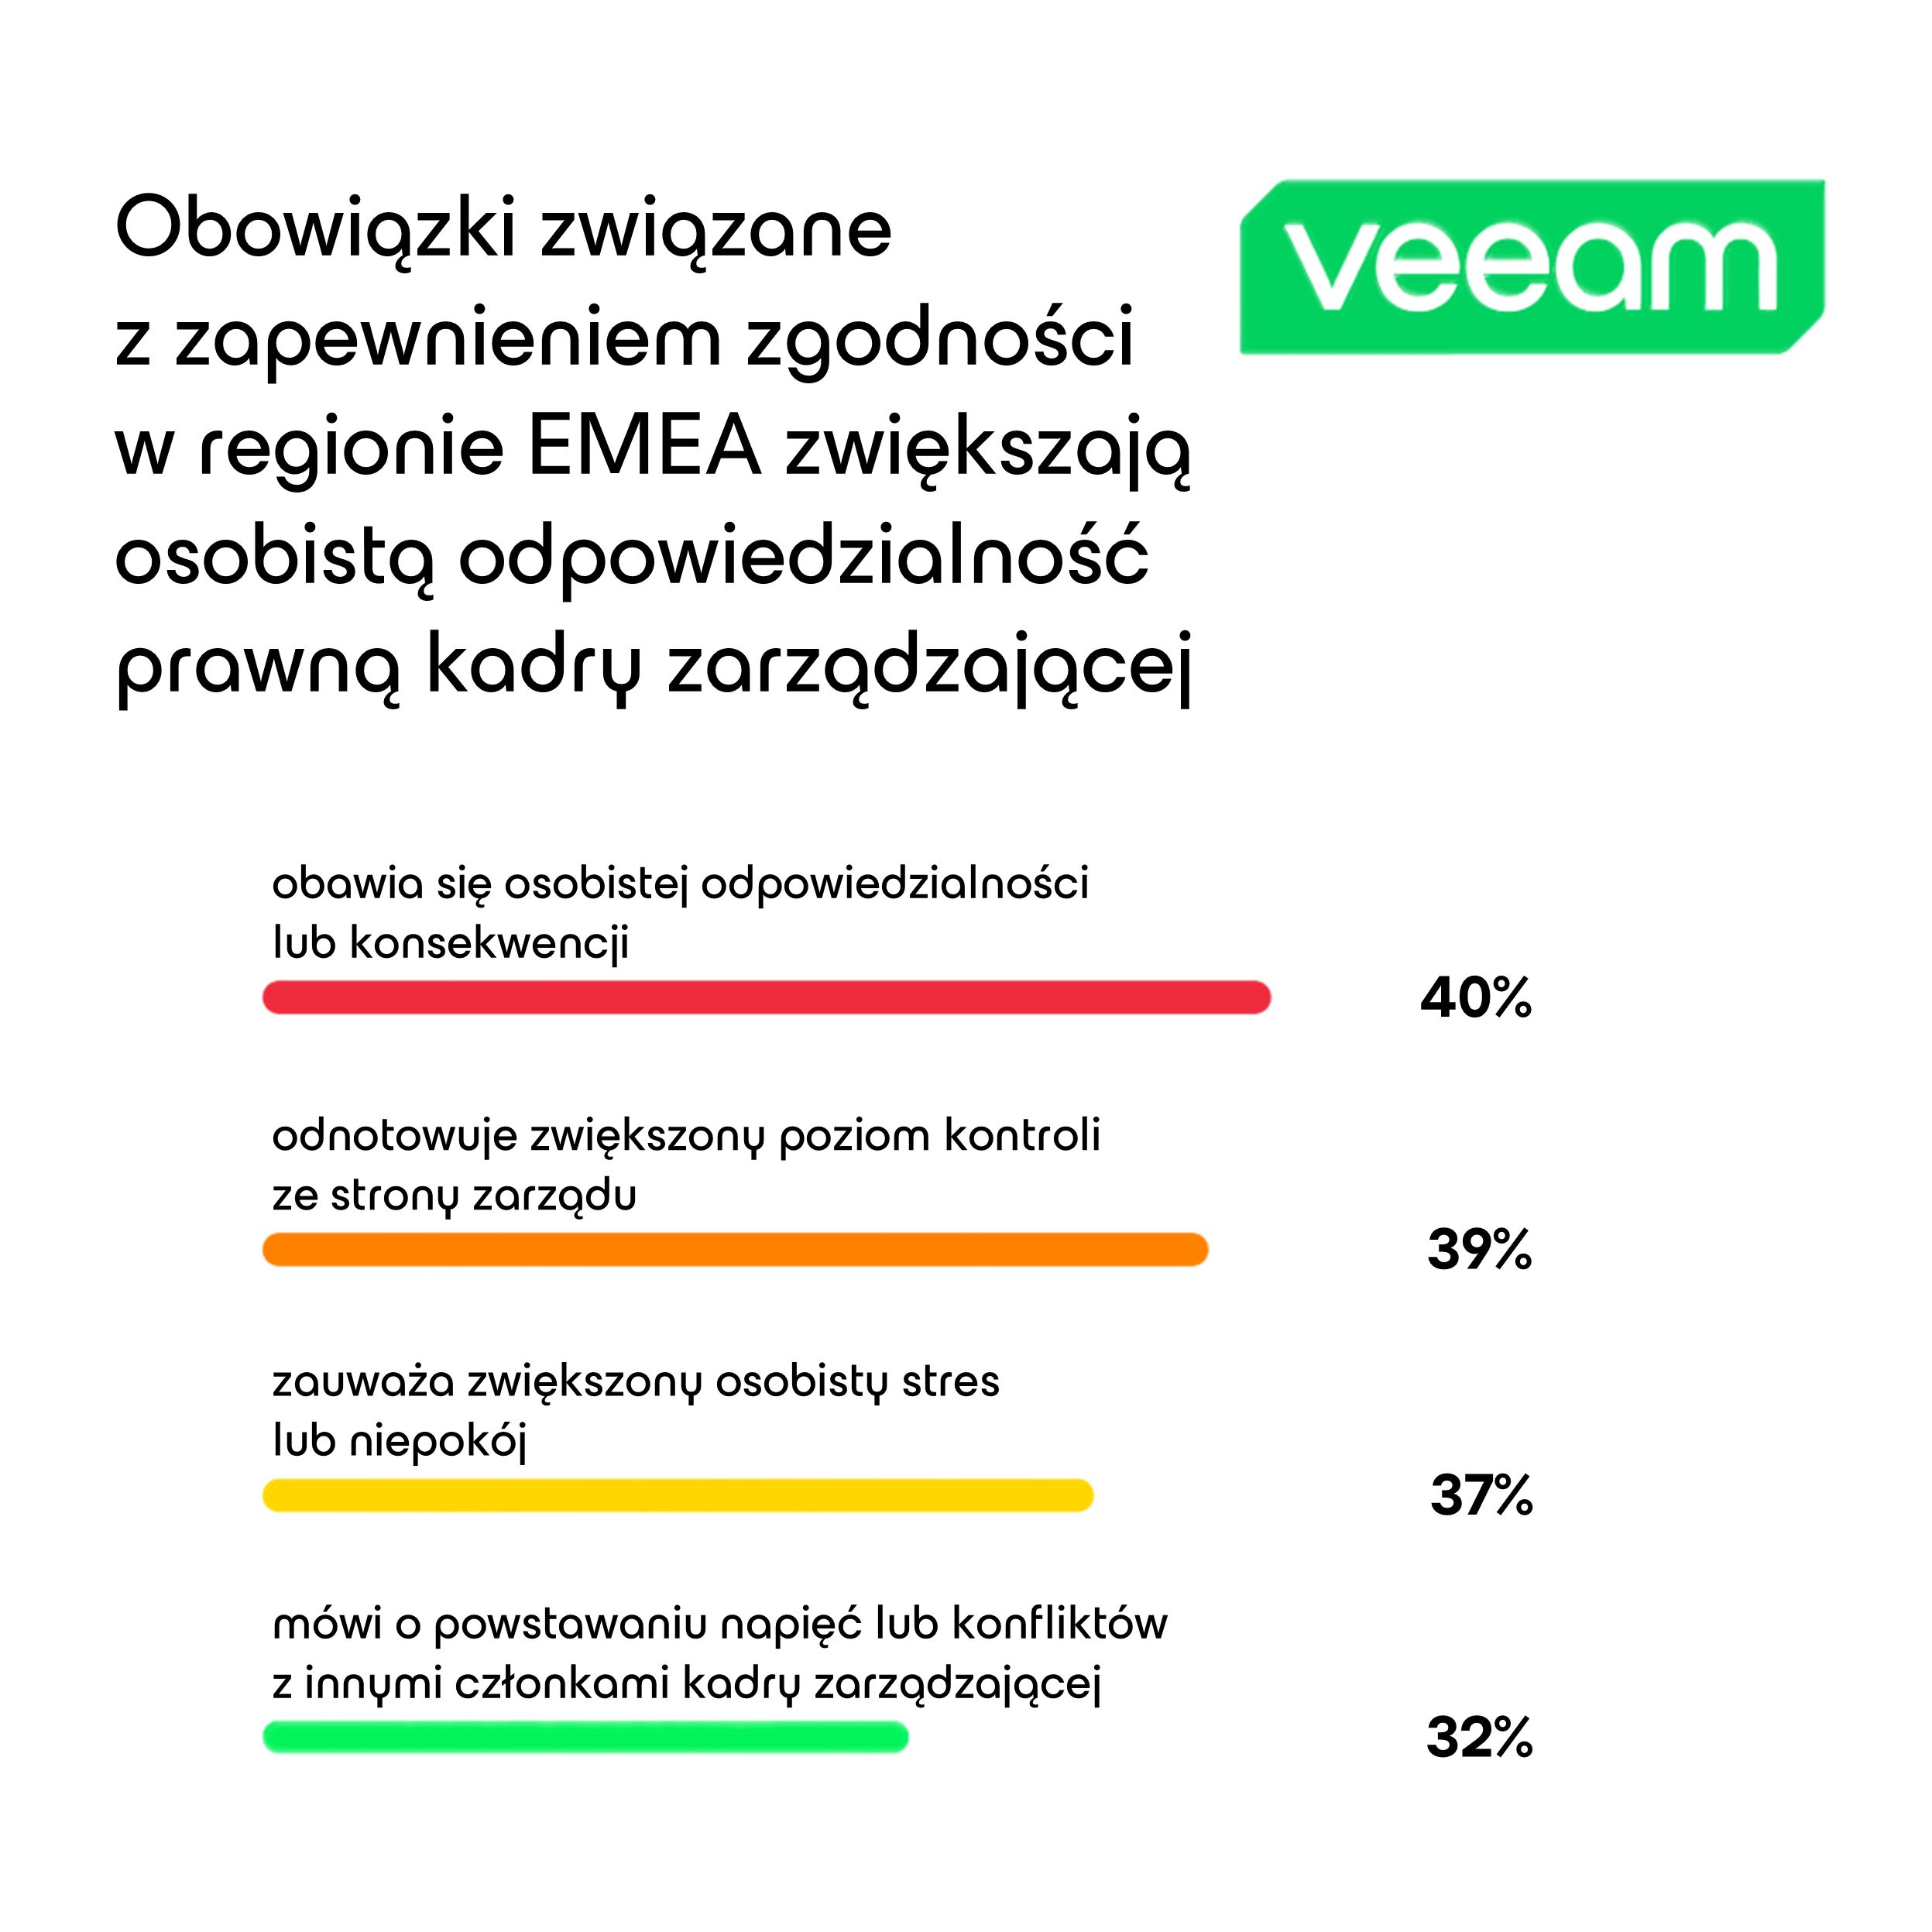
Rosnące wymagania regulacyjne i coraz szersze wykorzystanie sztucznej inteligencji sprawiają, że cyberbezpieczeństwo przestaje być wyłącznie domeną działów IT. Według badania Veeam aż 40% menedżerów obawia się osobistej odpowiedzialności lub innych konsekwencji związanych z cyberodpornością i przestrzeganiem przepisów.
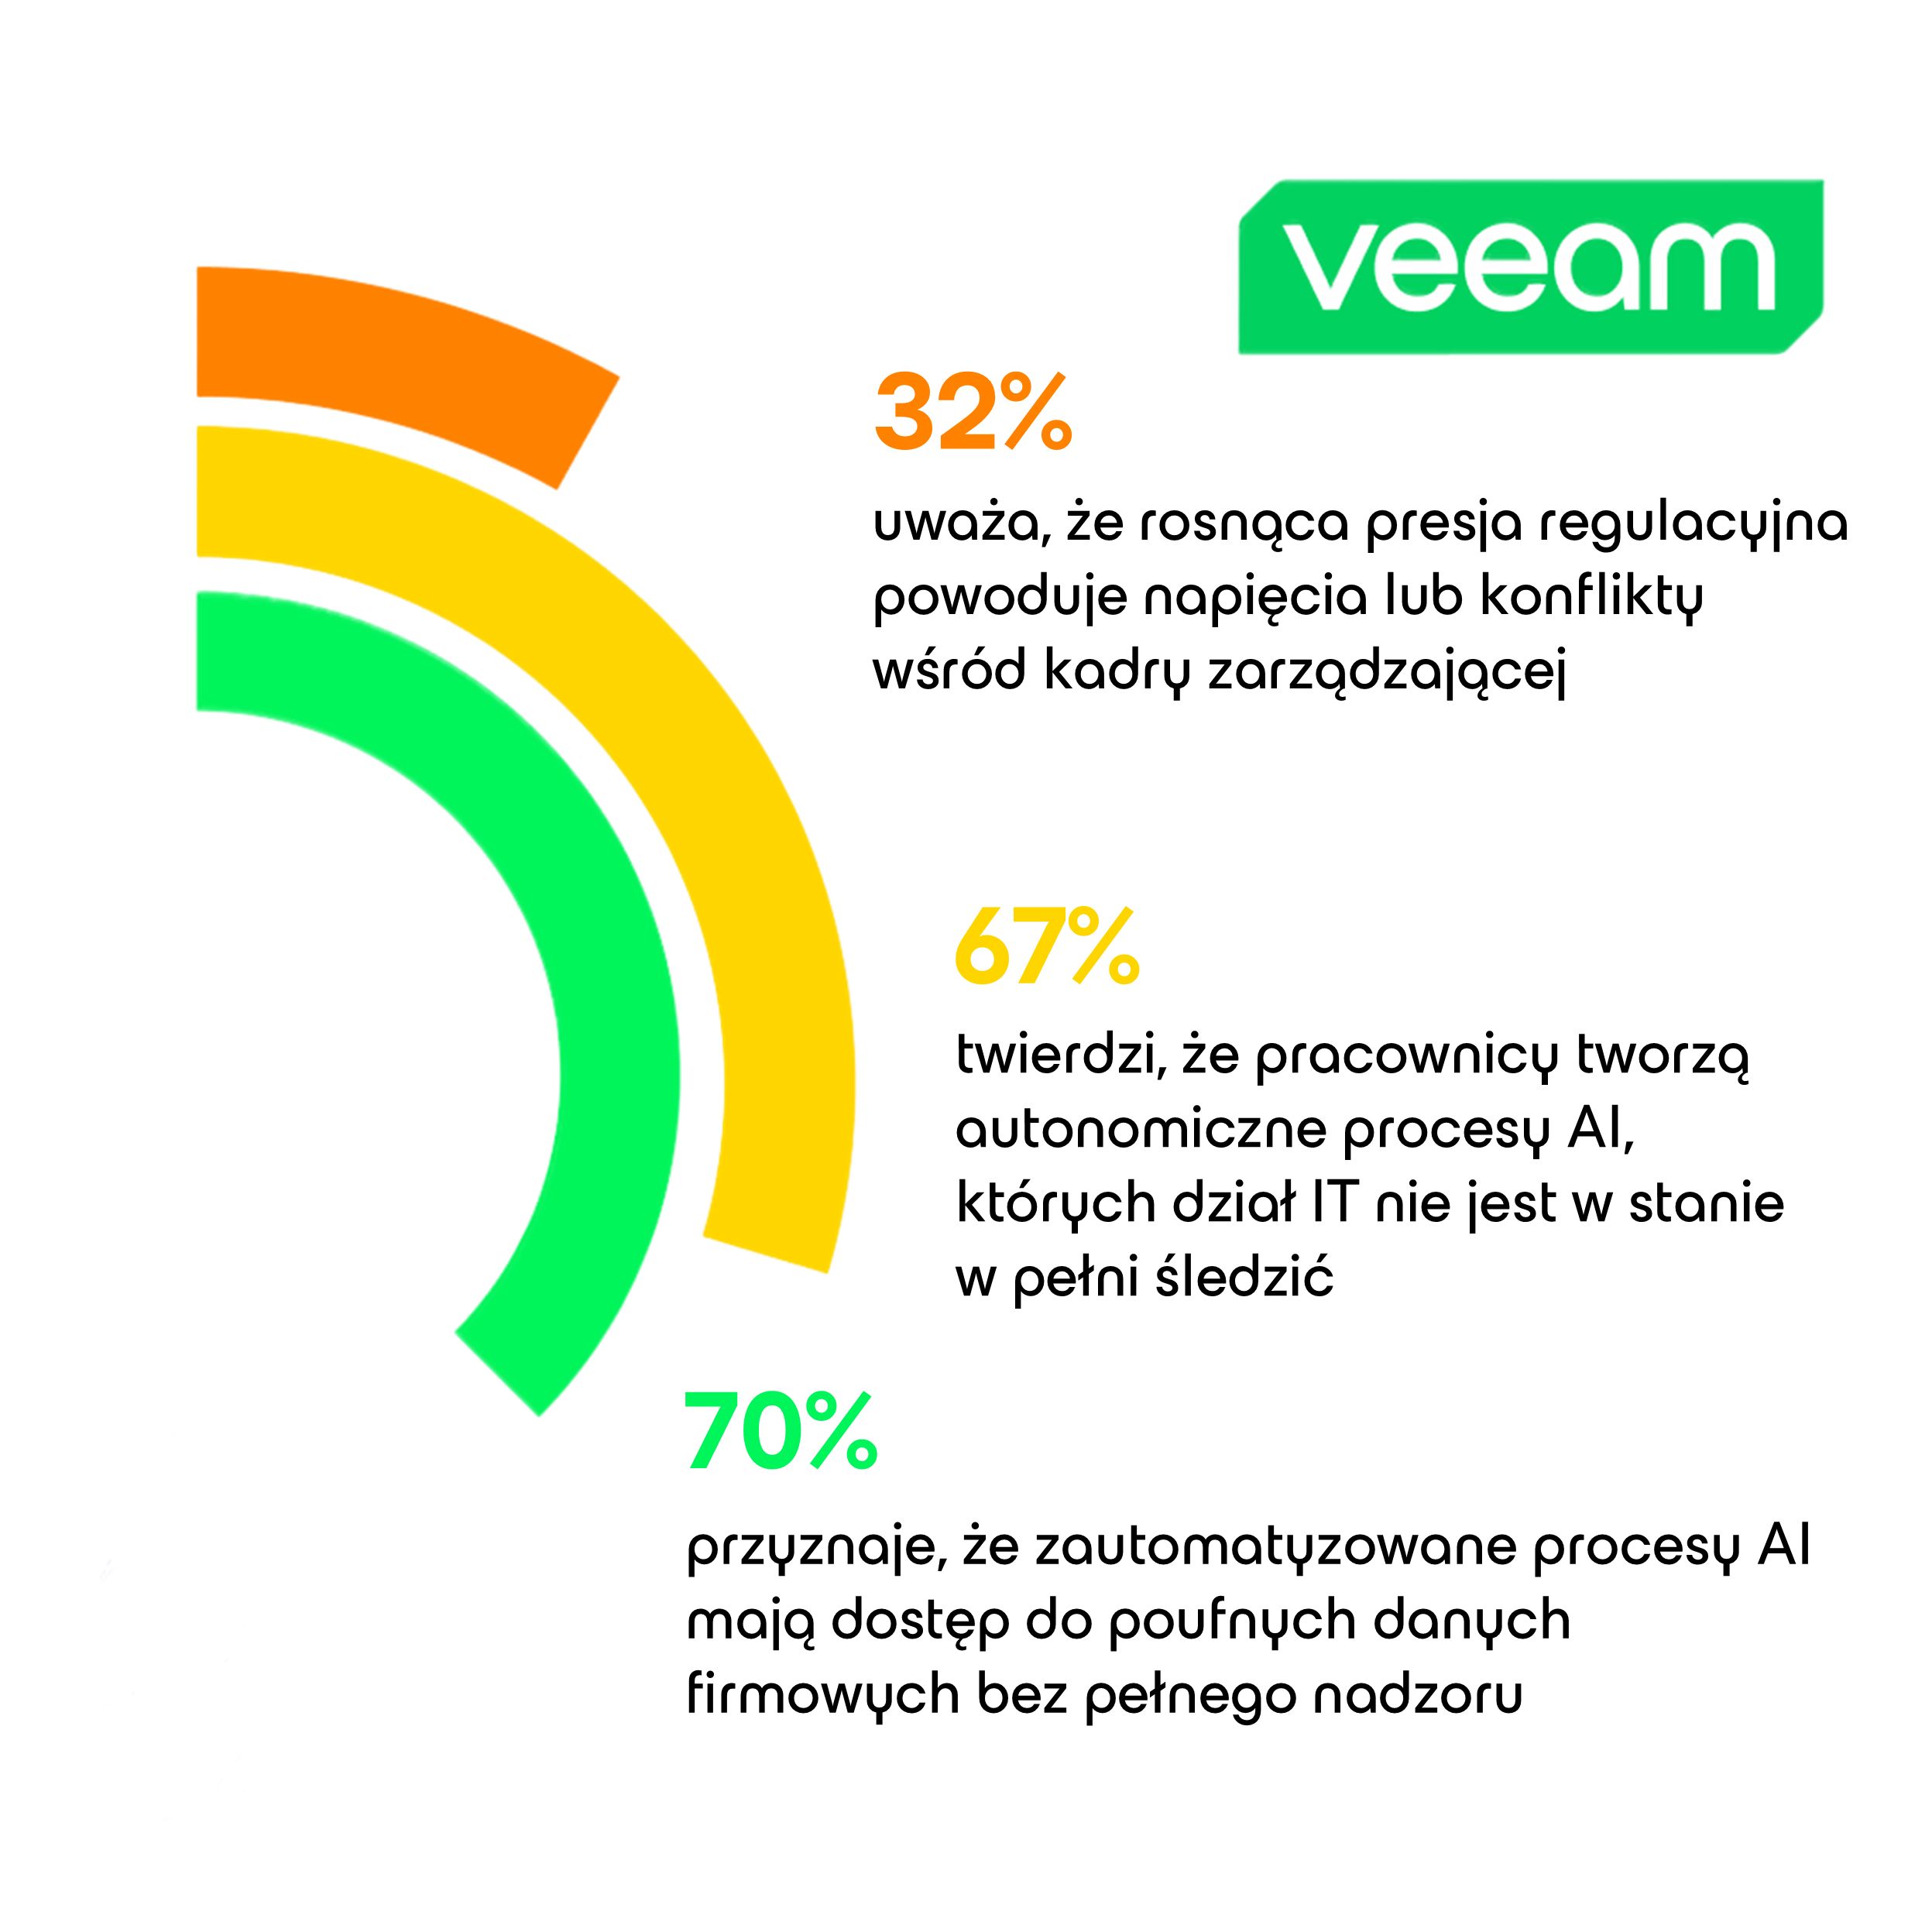
Badanie przeprowadzone na zlecenie Veeam, firmy specjalizującej się w ochronie i zarządzaniu danymi, pokazuje rosnącą presję na kadrę kierowniczą przedsiębiorstw. Już 39% respondentów wskazuje na zwiększoną kontrolę ze strony zarządów i rad nadzorczych, 37% odczuwa większy stres związany z odpowiedzialnością za bezpieczeństwo, a 32% dostrzega narastające konflikty dotyczące podziału obowiązków.
Problemem okazuje się również niejasność kompetencji. Aż 12% badanych przyznaje, że indywidualna odpowiedzialność za cyberodporność i zgodność z przepisami nie została jednoznacznie określona.
Nie wszystkie konsekwencje nowych regulacji są jednak negatywne. Według dodatkowych danych opublikowanych przez Veeam 45% respondentów uważa, że większa odpowiedzialność poprawiła współpracę i koncentrację kadry zarządzającej na wspólnych celach.
– Kadra zarządzająca nigdy wcześniej nie musiała uwzględniać tylu kwestii związanych z zarządzaniem danymi i przepisami dotyczącymi cyberodporności – powiedział Tim Pfaelzer, dyrektor generalny i starszy wiceprezes Veeam na region EMEA.
AI Act i NIS2 komplikują zarządzanie ryzykiem
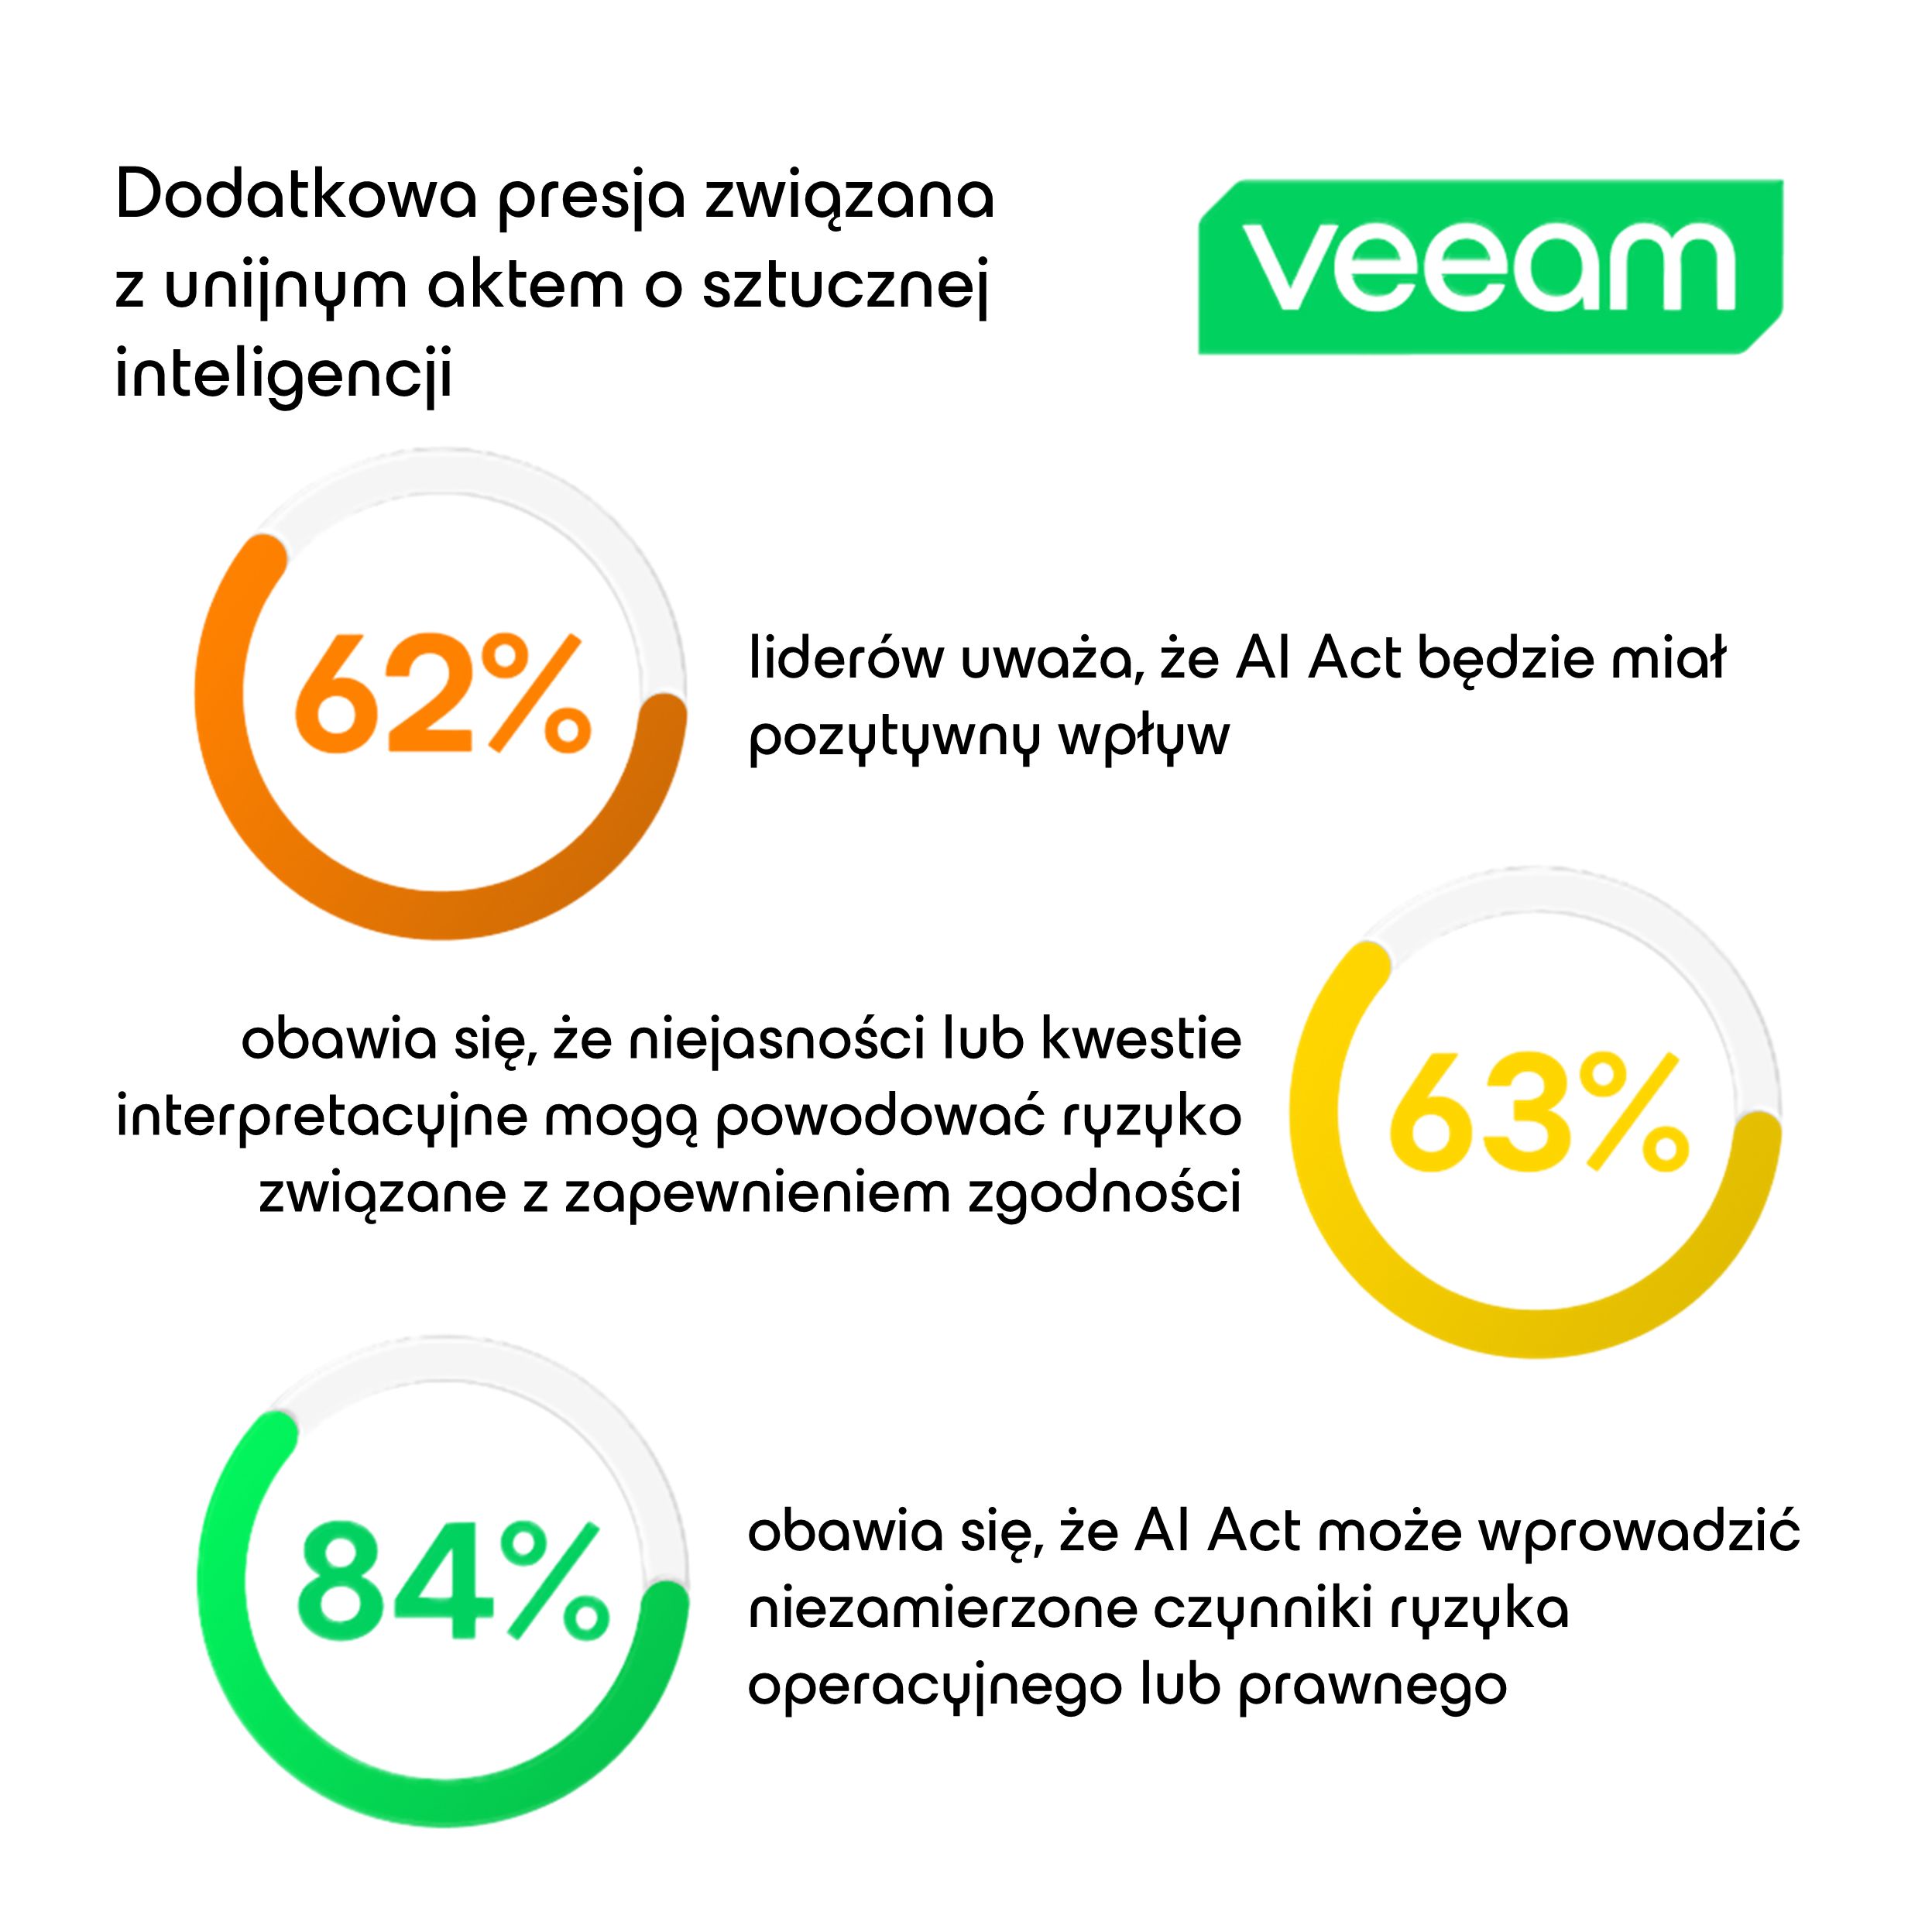
Jednym z najważniejszych czynników zwiększających presję są europejskie regulacje, przede wszystkim AI Act oraz dyrektywa NIS2. Przepisy wymagają od przedsiębiorstw większej kontroli nad wykorzystaniem technologii, bezpieczeństwem informacji i zarządzaniem ryzykiem. Ponad 85% respondentów deklaruje znajomość wymagań wynikających z AI Act. Jednocześnie 62% uważa, że przepisy pozostawiają niejasności utrudniające ich praktyczne stosowanie, a 63% obawia się niezamierzonych konsekwencji operacyjnych lub prawnych.
Według informacji Komisji Europejskiej większość przepisów AI Act zaczęła obowiązywać 2 sierpnia 2026 roku. Część wymagań dotyczących systemów wysokiego ryzyka zostanie jednak zastosowana dopiero w latach 2027 i 2028.
Warto przy tym zaznaczyć, że zakres osobistej odpowiedzialności członków kierownictwa zależy od konkretnych przepisów, ich krajowego wdrożenia oraz charakteru naruszenia. Same obawy respondentów nie oznaczają automatycznego ponoszenia odpowiedzialności prawnej.
Autonomiczna AI wymaga nowych mechanizmów kontroli
Dodatkowym wyzwaniem staje się rozwój agentów AI, zdolnych do samodzielnego wykonywania zadań i korzystania z firmowych zasobów. W opublikowanym we wrześniu komunikacie Veeam wskazał, że 70% badanych organizacji przyznaje, iż zautomatyzowane procesy AI korzystają z wrażliwych danych bez pełnego nadzoru. Z kolei 67% zgłasza problemy z monitorowaniem autonomicznych procesów tworzonych przez pracowników.
Oznacza to konieczność ściślejszej współpracy zarządów, dyrektorów IT, specjalistów ds. bezpieczeństwa oraz działów prawnych. Sama inwestycja w narzędzia ochronne nie wystarczy, jeżeli przedsiębiorstwo nie potrafi określić, kto odpowiada za decyzje podejmowane przez systemy AI i wykorzystywane przez nie dane.
Badanie zrealizowała firma Censuswide na zlecenie Veeam od 21 do 27 kwietnia 2026 roku. Objęło 1 000 osób odpowiedzialnych za decyzje dotyczące IT, danych i bezpieczeństwa w przedsiębiorstwach zatrudniających co najmniej 500 pracowników. Respondenci pochodzili z Wielkiej Brytanii, Niemiec, Francji oraz krajów Bliskiego Wschodu i Afryki. Polska nie została uwzględniona w próbie.
Najnowszy numer
Najnowszy numer